Ende-zu-Ende-verschlüsseltes Teilen im Team: Schlüssel und Rotation
Ende-zu-Ende-verschlüsseltes Teilen im Team beruht auf einer Idee: Inhalte werden mit Schlüsseln gesperrt, die nur die Geräte des Teams besitzen, und die Aufgabe des Servers ist es, versiegelte Kopien dieser Schlüssel an die richtigen Personen zuzustellen, ohne sie öffnen zu können. Alles andere — jemanden einladen, jemanden entfernen, ein verlorenes Passwort wiederherstellen — ist eine Frage davon, wer eine neue Kopie welches Schlüssels für wen versiegelt.
Die kurze Antwort auf die Frage, die die meisten tatsächlich haben: Kommt ein Mitglied hinzu, versiegelt jemand, der den Kanalschlüssel bereits hat, eine Kopie davon für den Neuzugang. Wird ein Mitglied entfernt, löscht der Server dessen Kopie, und die App eines verbleibenden Mitglieds erzeugt eine neue Version des Schlüssels, die die entfernte Person nie erhält. Dieser zweite Schritt, die Schlüsselrotation, unterscheidet kryptografisches Entfernen vom bloßen Ausblenden eines Ordners in der Oberfläche.
Dieser Artikel erklärt die Konzepte auf dem Niveau, das eine Teamleitung oder ein Sicherheitsprüfer braucht. Als durchgehendes Beispiel dient Speak-Y Teams, weil wir diesen Entwurf präzise beschreiben können, und wo sich andere veröffentlichte Entwürfe unterscheiden, vergleichen wir sie.
Drei Schlüsselebenen, und warum es drei sind
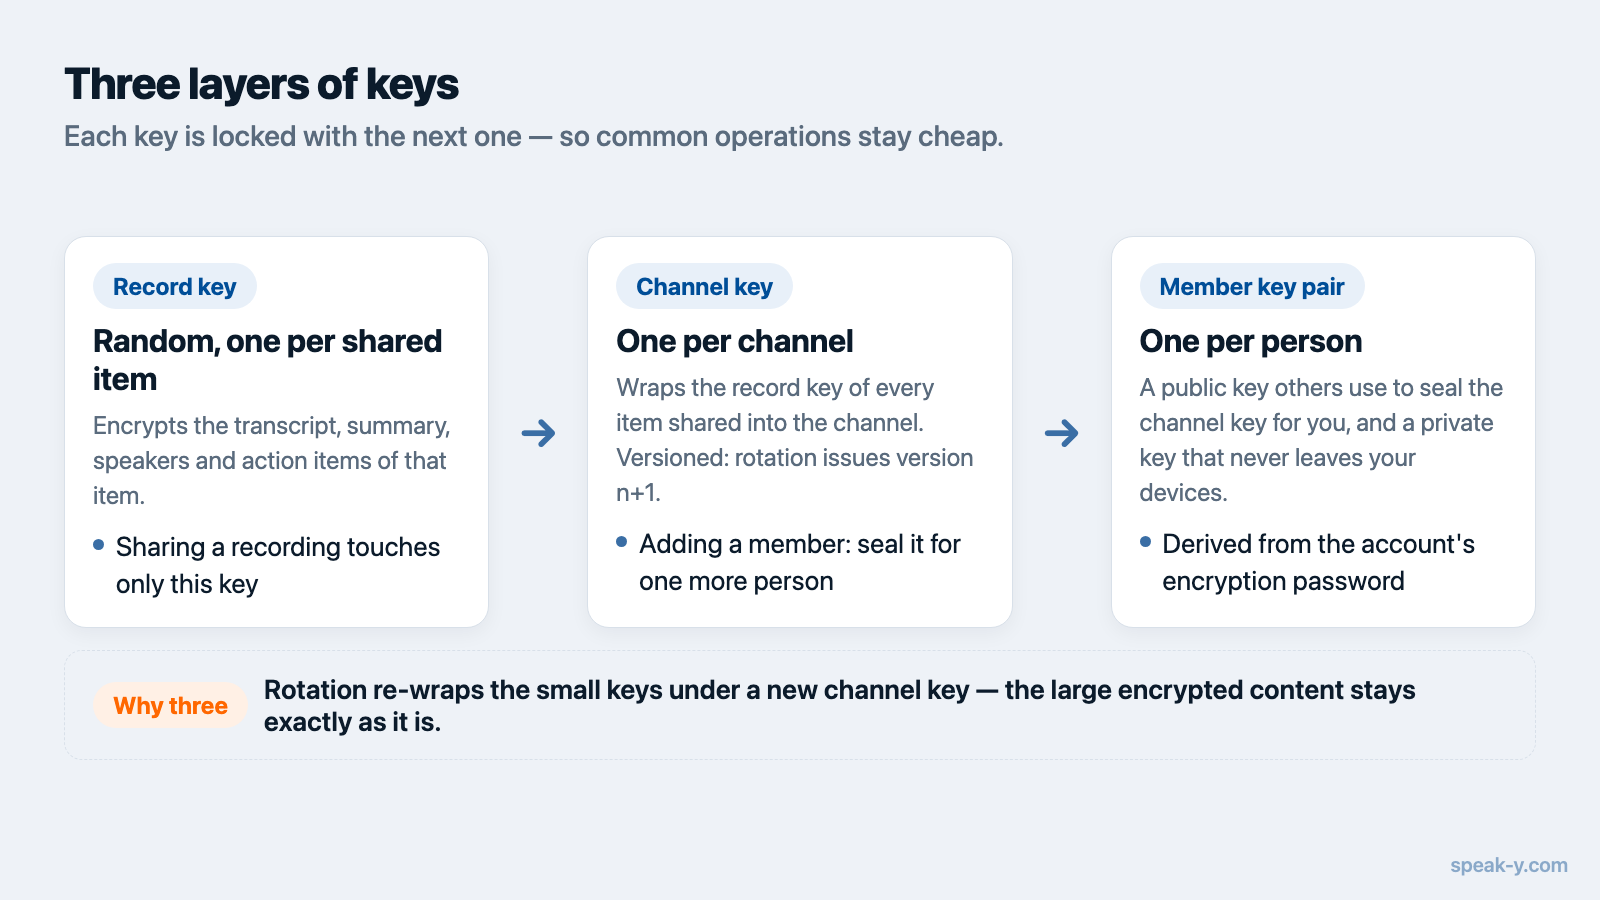
Ein geteiltes Meeting-Transkript in einem Ende-zu-Ende-verschlüsselten Team-Bereich ist nicht durch ein einzelnes Passwort geschützt, sondern durch eine Kette von Schlüsseln:
- Ein Datensatzschlüssel. Jedes geteilte Element erhält einen eigenen Zufallsschlüssel, der Transkript, Zusammenfassung, Sprecher und Action Items verschlüsselt.
- Ein Kanalschlüssel. Der Datensatzschlüssel wird mit dem Schlüssel des Kanals, in den das Element geteilt wurde, umhüllt — also verschlüsselt. Ein Kanalschlüssel deckt alle Elemente im Kanal ab.
- Ein Schlüsselpaar pro Mitglied. Jede Person hat einen öffentlichen Schlüssel, mit dem andere Dinge für sie versiegeln können, und einen privaten Schlüssel, der ihre Geräte nie verlässt. Der Kanalschlüssel wird für jedes Mitglied einzeln mit dessen öffentlichem Schlüssel versiegelt.
Die Ebenen gibt es, damit häufige Vorgänge günstig bleiben. Das Teilen einer neuen Aufnahme berührt nur einen Datensatzschlüssel. Ein neues Mitglied aufzunehmen heißt, einen Kanalschlüssel für eine weitere Person zu versiegeln, statt jedes Transkript neu zu verschlüsseln. Das Rotieren eines Kanalschlüssels nach einem Entfernen ändert einen Schlüssel und umhüllt die kleinen Datensatzschlüssel darunter neu, während die großen verschlüsselten Inhalte bleiben, wie sie sind.
In Speak-Y wird das Schlüsselpaar eines Mitglieds aus dem Verschlüsselungspasswort des Kontos abgeleitet, sodass dasselbe Passwort auf jedem Gerät dieselben Schlüssel ergibt. Die Bausteine sind standardisierte „Sealed Boxes“ mit öffentlichem Schlüssel und authentifizierte Verschlüsselung, keine selbst entwickelte Kryptografie.
Was der Server speichert und was er nicht sehen kann
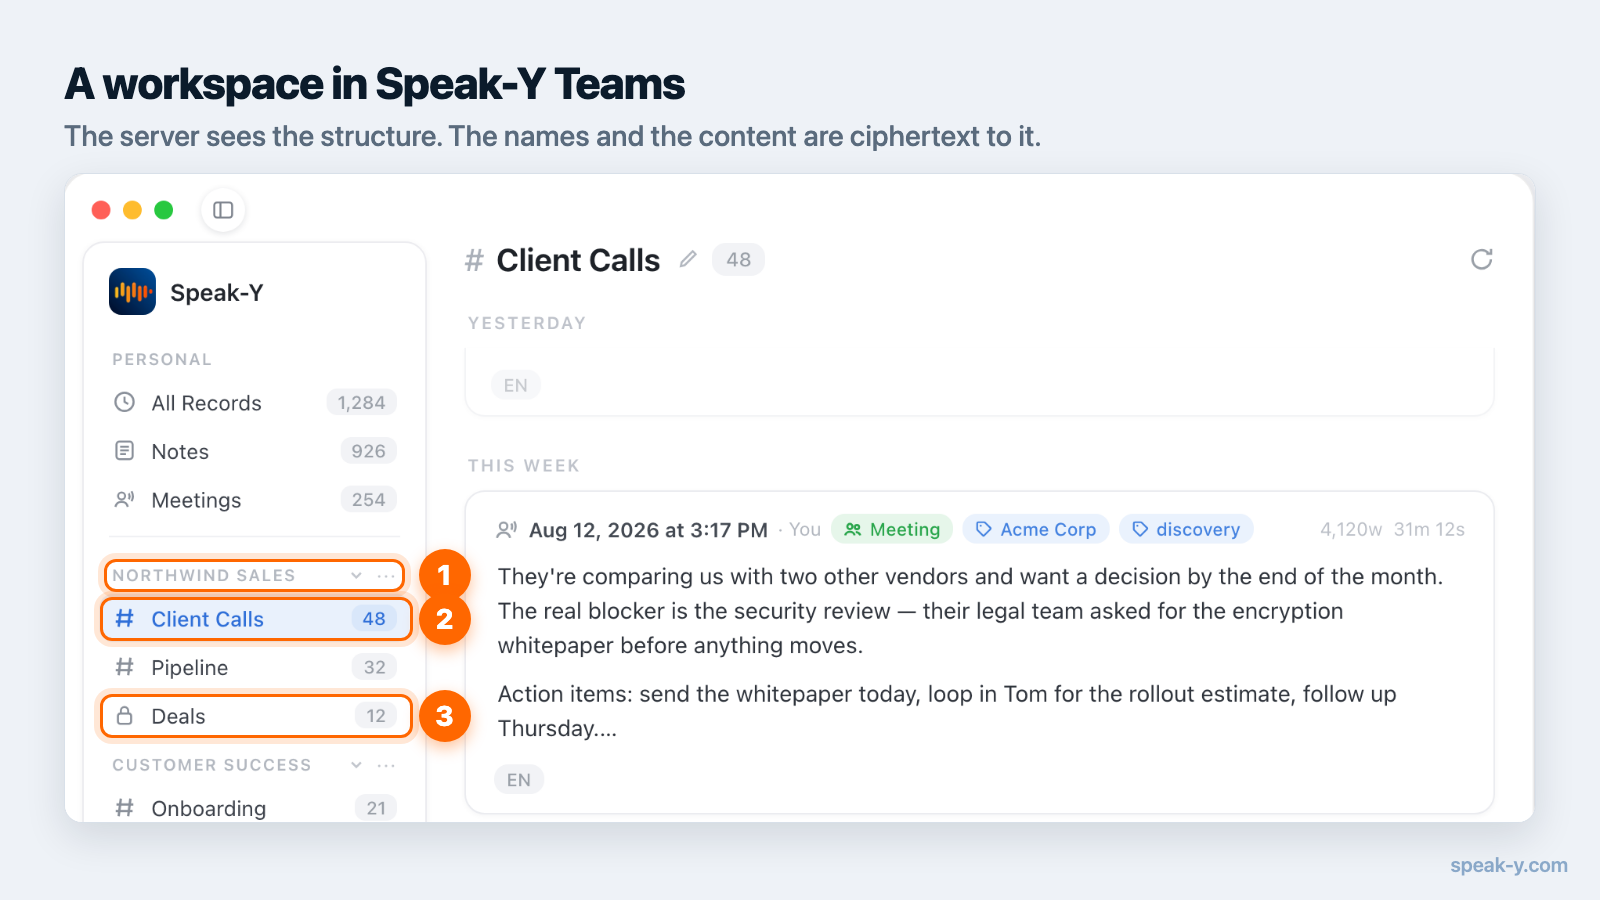
Der Server ist ein Briefkasten für Chiffrat. Er hält verschlüsselte Elemente, die an jedes Mitglied adressierten versiegelten Kopien der Kanalschlüssel und genug Struktur, um sie zuzustellen.
Er sieht die Struktur des Teams: wie viele Workspaces und Kanäle es gibt, wer Mitglied wovon ist, ob ein Kanal öffentlich oder privat ist, wann ein Schlüssel ausgestellt oder widerrufen wurde, und grundlegende Metadaten zu jedem Element — Größe, Dauer und Zeitpunkt. Er sieht nicht den Inhalt von Transkripten und Zusammenfassungen, und in Speak-Y sieht er auch nicht die Namen von Workspaces und Kanälen, die mit denselben Schlüsseln verschlüsselt werden wie der Inhalt. Ein Kanal namens „Übernahme — Projekt Falke“ ist bereits selbst eine Information.
Präzision bei den Metadaten gehört zu einer ehrlichen Ende-zu-Ende-Aussage. Der Glossareintrag zu E2EE erklärt, warum kein Entwurf alles verbirgt.
Was passiert, wenn jemand beitritt
Die Schwierigkeit beim Hinzufügen eines Mitglieds: Der Server kann keinen Schlüssel übergeben, den er nicht lesen kann. Nur ein Client, der den Schlüssel bereits hat, kann eine Kopie für den öffentlichen Schlüssel des Neuzugangs versiegeln — und diesen öffentlichen Schlüssel gibt es erst, wenn die Einladung angenommen wurde.
Dafür gibt es zwei Wege. Der erste ist, zu warten, bis jemand im Team die App öffnet und die Schlüssel für das neue Mitglied versiegelt. Das funktioniert, hinterlässt aber eine Lücke, wenn die einladende Person im Urlaub ist. Speak-Y zeigt diese Lücke als eigenen Zustand an, Warten auf den Kanalschlüssel, und nicht als Netzwerkfehler.
Der zweite ist, der Einladung mitzugeben, was der Neuzugang braucht. Ein
Einladungslink von Speak-Y enthält den Workspace-Schlüssel im Fragment, dem
Teil der URL nach #, der nie an den Server gesendet wird. Kanäle bewahren
eine Kopie ihres Schlüssels auf, gesperrt unter dem Workspace-Schlüssel, sodass
ein neues Mitglied die Kanäle des Workspace öffnen kann, sobald es annimmt,
ohne dass sonst jemand online sein muss. Der Preis: Der Link selbst gewährt
Zugang. Deshalb sind Einladungen nur einmal verwendbar, laufen ab und sollten so
verschickt werden wie ein Passwort.
Private Kanäle fügen eine weitere Regel hinzu: Sie werden nicht mit dem Workspace-Schlüssel geöffnet. Ein Mitglied des privaten Kanals nimmt jemanden auf, indem es den Schlüssel dieses Kanals direkt für ihn versiegelt.
Was passiert, wenn jemand entfernt wird
Hier unterscheiden sich die Entwürfe am stärksten, und hier bekommt die Frage „ist es wirklich Ende-zu-Ende?“ eine konkrete Antwort.
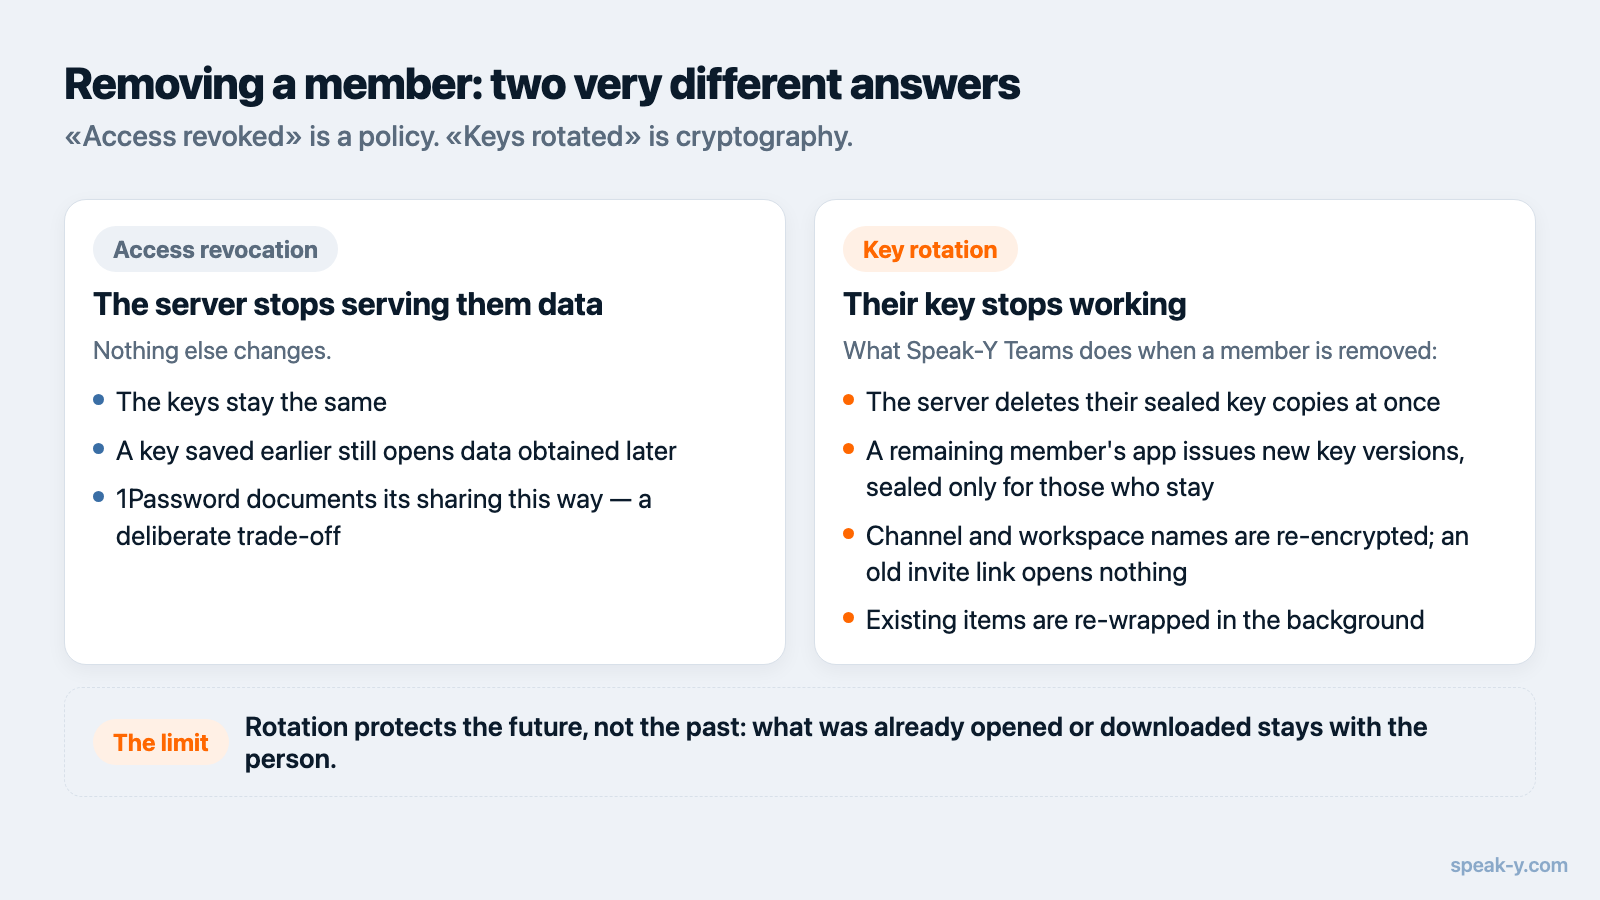
Zugriffsentzug bedeutet, dass der Server der entfernten Person keine Daten mehr ausliefert. Das setzt die Richtlinie des Servers durch, und die Schlüssel ändern sich nicht. Das Sicherheits-Whitepaper von 1Password beschreibt das eigene Teilen so und hält klar fest, dass das Entfernen aus einem Tresor, einer Gruppe oder einem Team nicht kryptografisch durchgesetzt wird und die Schlüssel nicht geändert werden. Das ist ein dokumentierter, bewusster Kompromiss; wer den Schlüssel vorher gespeichert hat, könnte Tresordaten, die er später in die Hände bekommt, weiterhin lesen.
Schlüsselrotation bedeutet, dass der Schlüssel der entfernten Person nicht mehr funktioniert. Wird in Speak-Y ein Mitglied aus einem Workspace entfernt:
- Der Server löscht die versiegelten Schlüsselkopien dieser Person sofort.
- Die App des Mitglieds, das die Entfernung vornimmt, erzeugt neue Versionen der Kanalschlüssel und des Workspace-Schlüssels und versiegelt sie nur für die verbleibenden Personen sowie für das Recovery Kit des Workspace.
- Kanal- und Workspace-Namen werden unter den neuen Versionen neu verschlüsselt.
- Die unter dem alten Workspace-Schlüssel gesperrten Kopien der Kanalschlüssel werden unter dem neuen neu gesperrt, sodass ein alter Einladungslink nichts mehr öffnet.
- Bestehende Elemente werden im Hintergrund auf die neue Schlüsselversion umgehüllt.
Das Entfernen aus einem einzelnen privaten Kanal rotiert den Schlüssel dieses Kanals auf dieselbe Weise.
Messaging-Protokolle folgen demselben Prinzip. Die Verschlüsselungsübersicht von WhatsApp (Ausgabe vom Februar 2026) besagt, dass alle Teilnehmer ihren Gruppenschlüssel verwerfen und neu beginnen, sobald ein Gruppenmitglied die Gruppe verlässt. Der Standard Messaging Layer Security der IETF, RFC 9420, veröffentlicht im Juli 2023, versetzt eine Gruppe beim Entfernen in eine neue Epoche, mit neuem Schlüsselmaterial, das das entfernte Mitglied nicht kennt.
Was Rotation nicht zurückholen kann
Rotation schützt die Zukunft, nicht die Vergangenheit. Alles, was die entfernte Person bereits auf ihrem eigenen Gerät geöffnet, heruntergeladen oder kopiert hat, bleibt bei ihr — kein Verschlüsselungsverfahren reicht in das Gedächtnis oder die Festplatte eines Menschen. Was Rotation garantiert, ist enger gefasst und trotzdem wertvoll: Neue Aufnahmen, die nach dem Entfernen geteilt werden, sind für die Person unlesbar, und der alte Schlüssel öffnet nichts, was sie später vom Server abrufen könnte.
Zwei Folgen für die Arbeit im Team:
- Teilen Sie in einen Kanal nur, was alle in diesem Kanal behalten dürfen. Ein Kanal ist näher am Versenden einer E-Mail als am Verleihen eines Ordners.
- Gegen ein Mitglied, das noch im Team ist und Inhalte anderswohin weiterleitet, hilft Rotation nicht. Das ist eine Frage des Vertrauens, nicht der Kryptografie.
Der Leitfaden zur Team-Wissensbasis behandelt, wie man entscheidet, was in welchen Kanal gehört.
Wenn jemand sein Passwort vergisst
In einem System, in dem der Anbieter keine Schlüssel hält, lässt sich „Passwort vergessen“ nicht über den Support lösen — genau darum geht es. Es muss jemand im Team lösen.
Speak-Y macht das mit einem Recovery Kit: Beim Anlegen eines Workspace speichert der Eigentümer eine Datei mit einem Wiederherstellungsschlüssel, und jeder Kanalschlüssel wird auch dafür versiegelt. Verliert ein Mitglied sein Passwort und setzt ein neues, kann die Person, die das Kit hat, die Kanalschlüssel für das neue Schlüsselpaar neu ausstellen. Das Kit stellt nur den Zugang zu Team-Kanälen wieder her; persönliche Aufnahmen deckt es nie ab. Es ist zugleich die sensibelste Datei, die das Team besitzt, und gehört dorthin, wo das Team auch seine anderen kritischen Geheimnisse aufbewahrt.
Teilen mit jemandem außerhalb des Teams
Manchmal muss ein Transkript einen Kunden oder eine Kollegin ohne Konto erreichen. Ein öffentlicher Freigabelink von Speak-Y verschlüsselt eine separate Kopie des Elements mit einem eigenen, frischen Schlüssel und legt diesen Schlüssel ins Fragment der URL. Wer den vollständigen Link hat, kann das Element im Browser lesen; der Server hält nur Chiffrat. Wird der Link widerrufen, wird er auf dem Server gelöscht. Wie bei einer Einladung ist der Link das Geheimnis, und eine Kopie, die jemand bereits geöffnet hat, lässt sich nicht zurückrufen.
Vier Fragen an jeden Anbieter
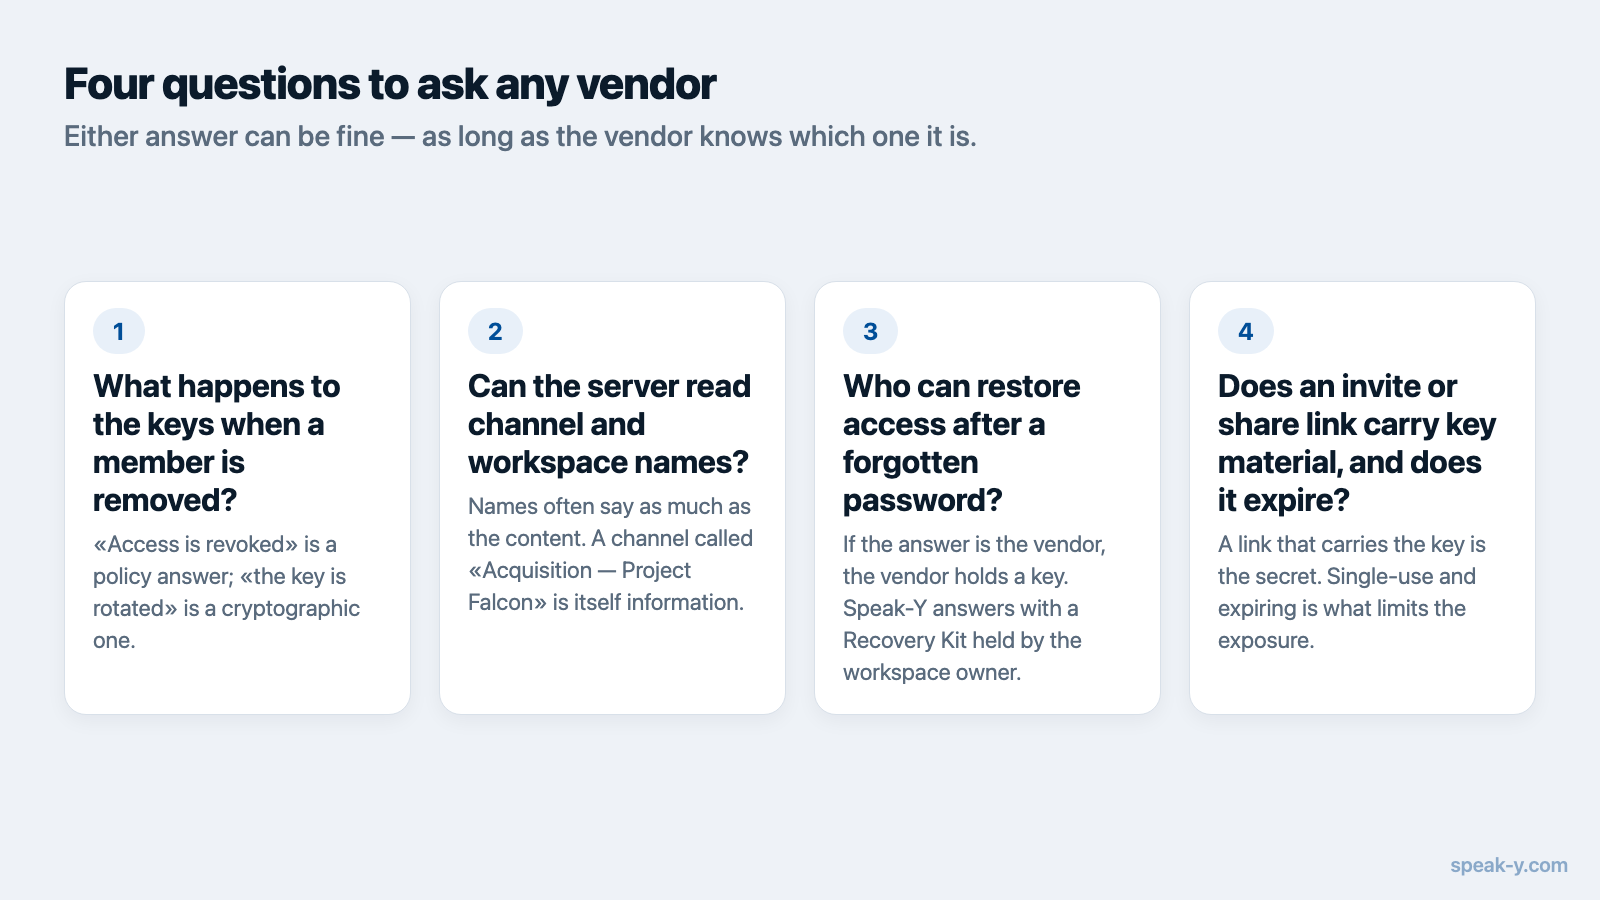
- Was passiert mit den Schlüsseln, wenn ein Mitglied entfernt wird? „Der Zugriff wird entzogen“ ist eine Antwort aus der Richtlinie; „der Schlüssel wird rotiert“ ist eine kryptografische.
- Kann der Server die Namen von Kanälen und Workspaces lesen? Namen sagen oft so viel wie der Inhalt.
- Wer kann den Zugang wiederherstellen, wenn ein Mitglied sein Passwort vergisst? Lautet die Antwort „der Anbieter“, hält der Anbieter einen Schlüssel.
- Trägt ein Einladungs- oder Freigabelink Schlüsselmaterial, und läuft er ab? Beide Antworten können in Ordnung sein, solange der Anbieter weiß, welche es ist.
In Speak-Y ist das Teilen im Team in der macOS-App verfügbar. Einen Workspace anzulegen ist ab dem Pro-Tarif möglich, und Teammitglieder treten in jedem Tarif kostenlos bei. Die Seite zu Speak-Y Teams zeigt, wie geteilte Kanäle im Alltag aussehen, und warum Meeting-Notizen Ende-zu-Ende-Verschlüsselung brauchen erklärt, warum die Transkription auf Ihrem Gerät stattfinden muss, damit all das überhaupt möglich ist.
FAQ
Wie kann ein Team Ende-zu-Ende-verschlüsselte Dateien teilen, wenn der Server sie nicht lesen kann?
Jedes geteilte Element wird mit einem eigenen Zufallsschlüssel verschlüsselt, und dieser Schlüssel wird mit einem Kanalschlüssel gesperrt. Der Kanalschlüssel wird dann für jedes Mitglied einzeln mit dessen öffentlichem Schlüssel versiegelt. Der Server speichert nur diese versiegelten Kopien: Er kann sie den richtigen Personen zustellen, aber keine davon öffnen.
Was passiert mit den Schlüsseln, wenn jemand aus einem Team-Kanal entfernt wird?
In einem Entwurf, der das Entfernen kryptografisch durchsetzt, löscht der Server die Kopie des Kanalschlüssels der entfernten Person, und die App eines verbleibenden Mitglieds erzeugt eine neue Version des Schlüssels und versiegelt sie nur für diejenigen, die bleiben. Ältere Elemente werden anschließend unter der neuen Version neu gesperrt. Speak-Y Teams funktioniert so; einige bekannte Produkte entziehen nur den Serverzugriff und behalten dieselben Schlüssel.
Kann ein entferntes Teammitglied noch lesen, was vorher geteilt wurde?
Alles, was die Person bereits geöffnet, heruntergeladen oder kopiert hat, bleibt bei ihr. Kein Verschlüsselungsverfahren kann Klartext zurückholen, der schon auf jemandes Bildschirm war. Die Schlüsselrotation schützt, was nach dem Entfernen geteilt wird, und verhindert, dass der alte Schlüssel später vom Server geladene Inhalte öffnet.
Was passiert, wenn ein Teammitglied in einem Ende-zu-Ende-verschlüsselten Workspace sein Passwort vergisst?
Der Anbieter kann den Zugang nicht wiederherstellen, weil er die Schlüssel nie hatte. Speak-Y löst das mit einem Recovery Kit: einer Datei, die der Eigentümer beim Anlegen des Workspace speichert und mit der sich Kanalschlüssel für ein Mitglied, das ein neues Passwort gesetzt hat, neu ausstellen lassen. Das Kit deckt keine persönlichen Aufnahmen ab.
Ist ein Einladungslink zu einem verschlüsselten Workspace sensibel?
Das kann er sein. In Speak-Y trägt der Einladungslink den Workspace-Schlüssel im Teil der URL nach dem #, den Browser und Apps nie an den Server senden. Einladungen sind nur einmal verwendbar und laufen ab, und das Entfernen eines Mitglieds rotiert den Workspace-Schlüssel, aber bis zur Verwendung sollte der Link wie ein Passwort behandelt werden.