Cómo funciona compartir en equipo con cifrado de extremo a extremo
Compartir en equipo con cifrado de extremo a extremo se basa en una sola idea: el contenido está bloqueado con claves que solo tienen los dispositivos del equipo, y la tarea del servidor es entregar copias selladas de esas claves a las personas correctas sin poder abrirlas. Todo lo demás —invitar a alguien, eliminar a alguien, recuperar una contraseña perdida— se reduce a quién sella una nueva copia de qué clave y para quién.
La respuesta corta a la pregunta que de verdad se hace la mayoría: cuando se añade un miembro, alguien que ya tiene la clave de canal sella una copia para el recién llegado. Cuando se elimina a un miembro, el servidor borra su copia y la app de un miembro que sigue en el equipo genera una nueva versión de la clave que la persona eliminada nunca recibe. Ese segundo paso, llamado rotación de claves, es lo que separa una eliminación criptográfica de simplemente ocultar una carpeta en la interfaz.
Este artículo recorre los conceptos al nivel que necesita un responsable de equipo o un revisor de seguridad. Usa Speak-Y Teams como ejemplo práctico, porque es el diseño que podemos describir con precisión, y lo compara con otros diseños publicados allí donde difieren.
Tres niveles de claves, y por qué son tres
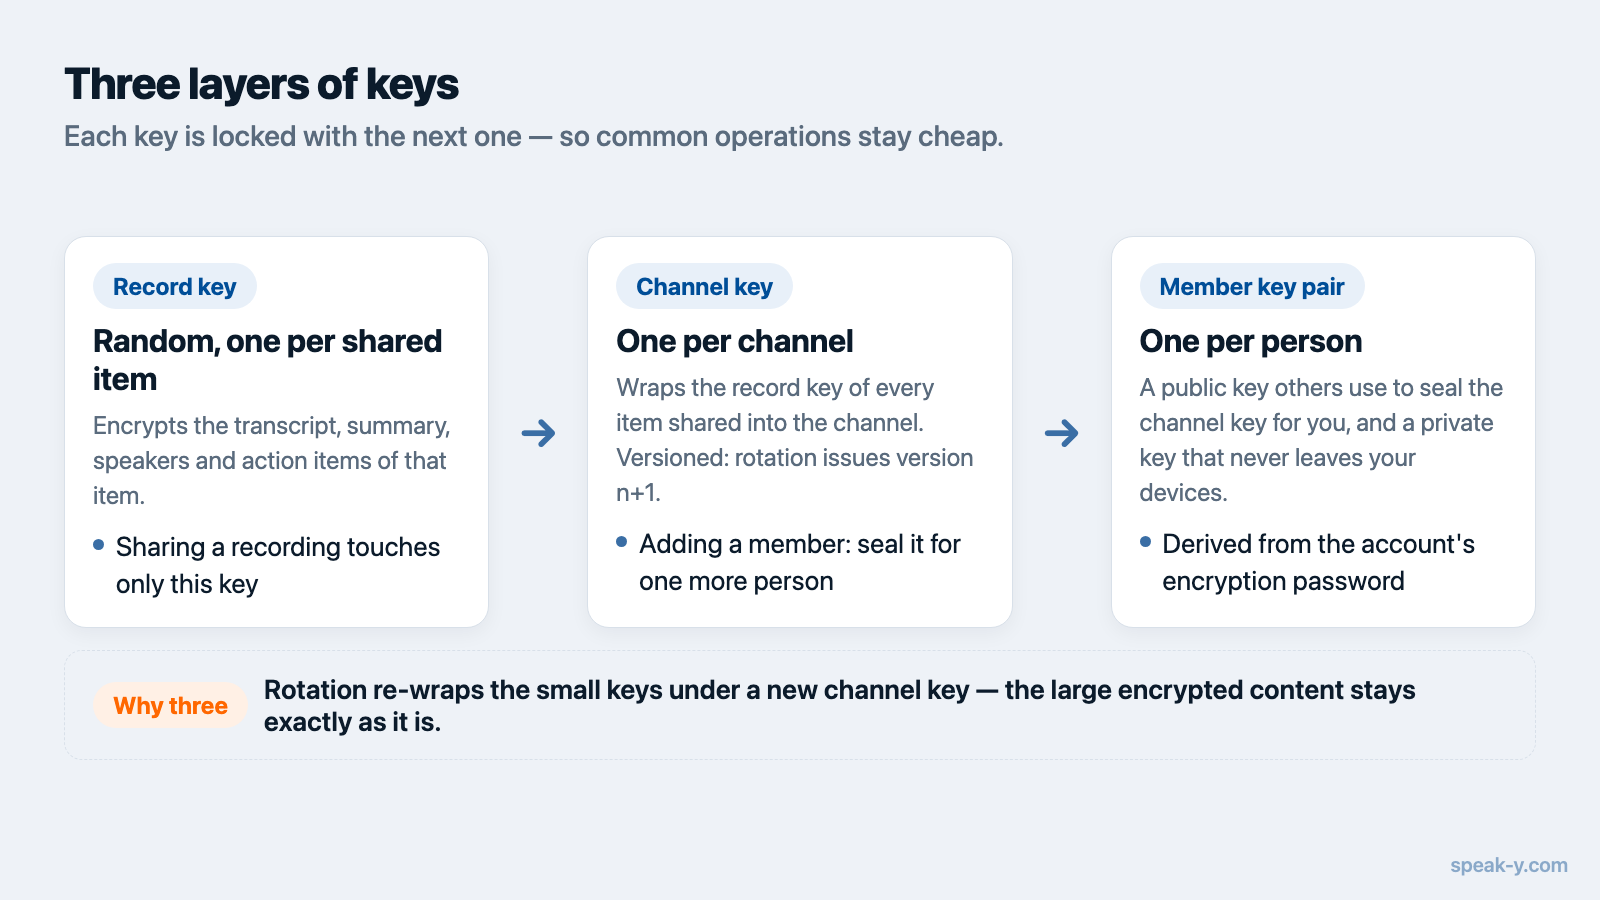
Una transcripción de reunión compartida en un espacio de equipo cifrado de extremo a extremo está protegida por una cadena de claves, no por una sola contraseña:
- Una clave de elemento. Cada elemento compartido recibe su propia clave aleatoria, que cifra la transcripción, el resumen, los hablantes y las tareas pendientes.
- Una clave de canal. La clave de elemento se envuelve —se cifra— con la clave del canal en el que se compartió el elemento. Una sola clave de canal cubre todos los elementos del canal.
- Un par de claves de miembro. Cada persona tiene una clave pública, que los demás pueden usar para sellar datos dirigidos a ella, y una clave privada que nunca sale de sus dispositivos. La clave de canal se sella por separado para cada miembro con la clave pública de ese miembro.
Los niveles existen para que las operaciones habituales sigan siendo baratas. Compartir una grabación nueva solo afecta a una clave de elemento. Añadir un miembro significa sellar una clave de canal para una persona más, no volver a cifrar cada transcripción. Rotar una clave de canal después de una eliminación cambia una sola clave y vuelve a envolver las pequeñas claves de elemento que dependen de ella, mientras el voluminoso contenido cifrado se queda como está.
En Speak-Y, el par de claves de miembro se deriva de la contraseña de cifrado de la cuenta, así que la misma contraseña produce las mismas claves en todos los dispositivos. Las piezas básicas son «sealed boxes» estándar de clave pública y cifrado autenticado, no criptografía propia.
Qué almacena el servidor y qué no puede ver
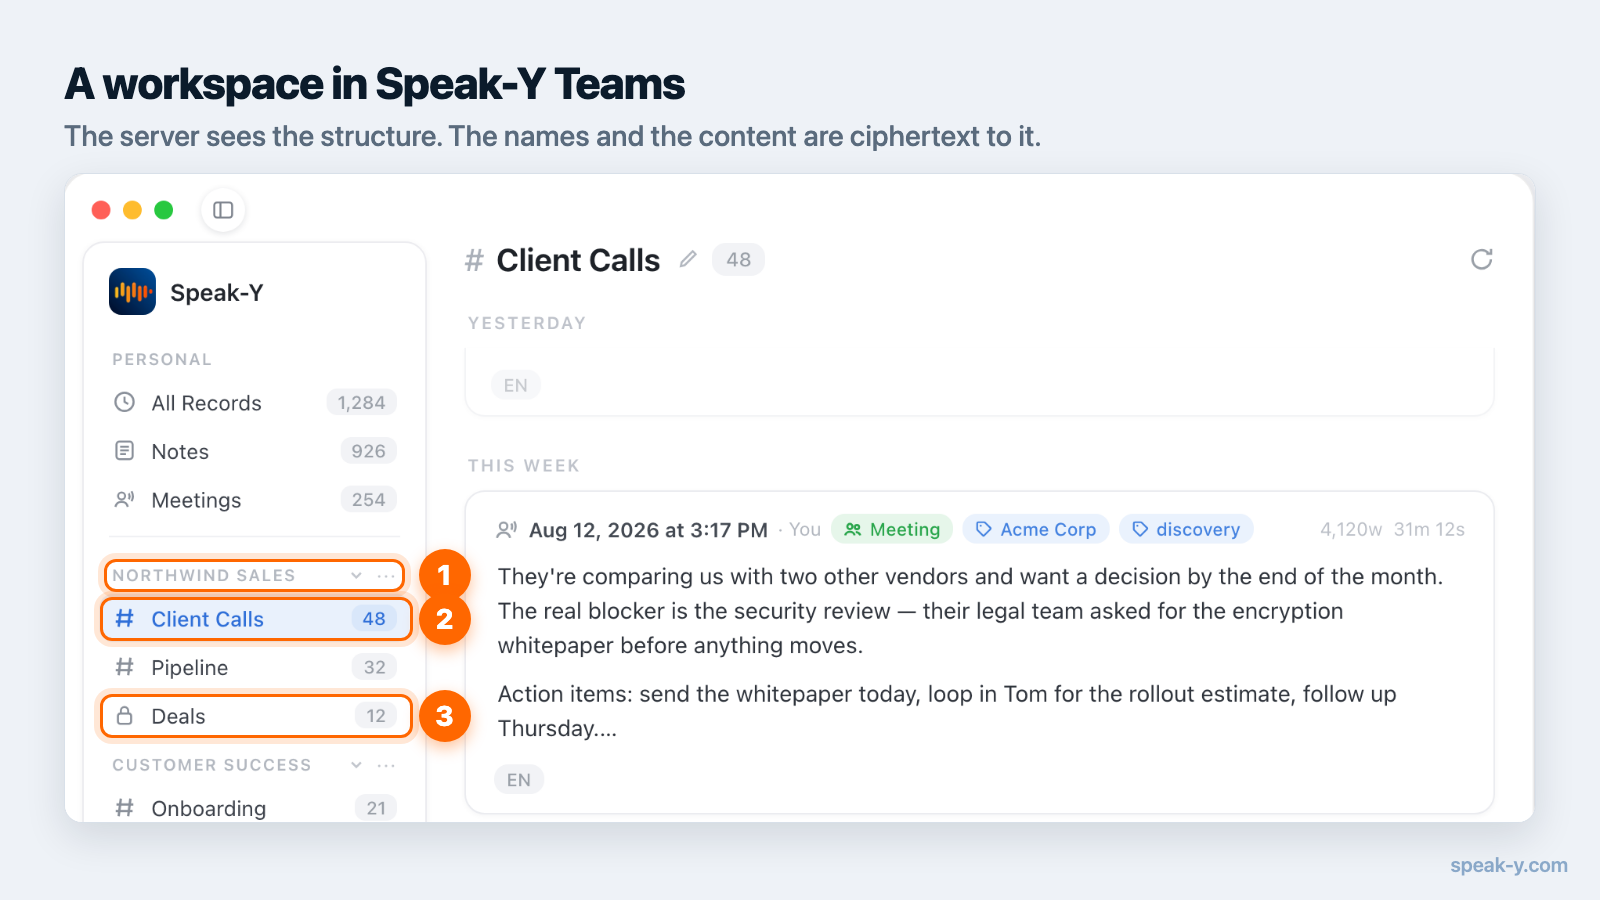
El servidor es un buzón de texto cifrado. Guarda los elementos cifrados, las copias selladas de las claves de canal dirigidas a cada miembro y la estructura justa para encaminarlas.
Puede ver la estructura del equipo: cuántos espacios de trabajo y canales existen, quién es miembro de cuál, si un canal es público o privado, cuándo se emitió o revocó una clave, y metadatos básicos de cada elemento: tamaño, duración y hora. No puede ver el contenido de las transcripciones y los resúmenes, y en Speak-Y tampoco puede ver los nombres de los espacios de trabajo y los canales, que se cifran con las mismas claves que el contenido. Un canal llamado «Adquisición — Proyecto Halcón» ya es información en sí.
Ser preciso con los metadatos forma parte de una promesa honesta de extremo a extremo. La entrada del glosario sobre E2EE explica por qué ningún diseño lo oculta todo.
Qué ocurre cuando alguien se une
La dificultad de añadir un miembro es que el servidor no puede entregar una clave que no puede leer. Solo un cliente que ya tiene la clave puede sellar una copia para la clave pública del recién llegado, y esa clave pública solo existe una vez que ha aceptado la invitación.
Hay dos formas de resolverlo. La primera es esperar a que alguien del equipo abra la app y selle las claves para el nuevo miembro, lo que funciona pero deja un hueco si quien invitó está de vacaciones. Speak-Y muestra ese hueco como un estado propio, Esperando la clave del canal, y no como un error de red.
La segunda es que la invitación lleve lo que el recién llegado necesita. Un
enlace de invitación de Speak-Y contiene la clave del espacio de trabajo en el
fragmento, la parte de la URL después de #, que nunca se envía al servidor.
Los canales guardan una copia de su clave bloqueada con la clave del espacio
de trabajo, así que un nuevo miembro puede abrir los canales del espacio de
trabajo en cuanto acepta, sin que nadie más esté conectado. El precio es que
el propio enlace da acceso, y por eso las invitaciones son de un solo uso,
caducan y deben enviarse como se enviaría una contraseña.
Los canales privados añaden una regla más: la clave del espacio de trabajo no los abre. Un miembro del canal privado añade a alguien sellando directamente la clave de ese canal para esa persona.
Qué ocurre cuando se elimina a alguien
Aquí es donde más difieren los diseños, y donde la pregunta «¿es realmente de extremo a extremo?» recibe una respuesta concreta.
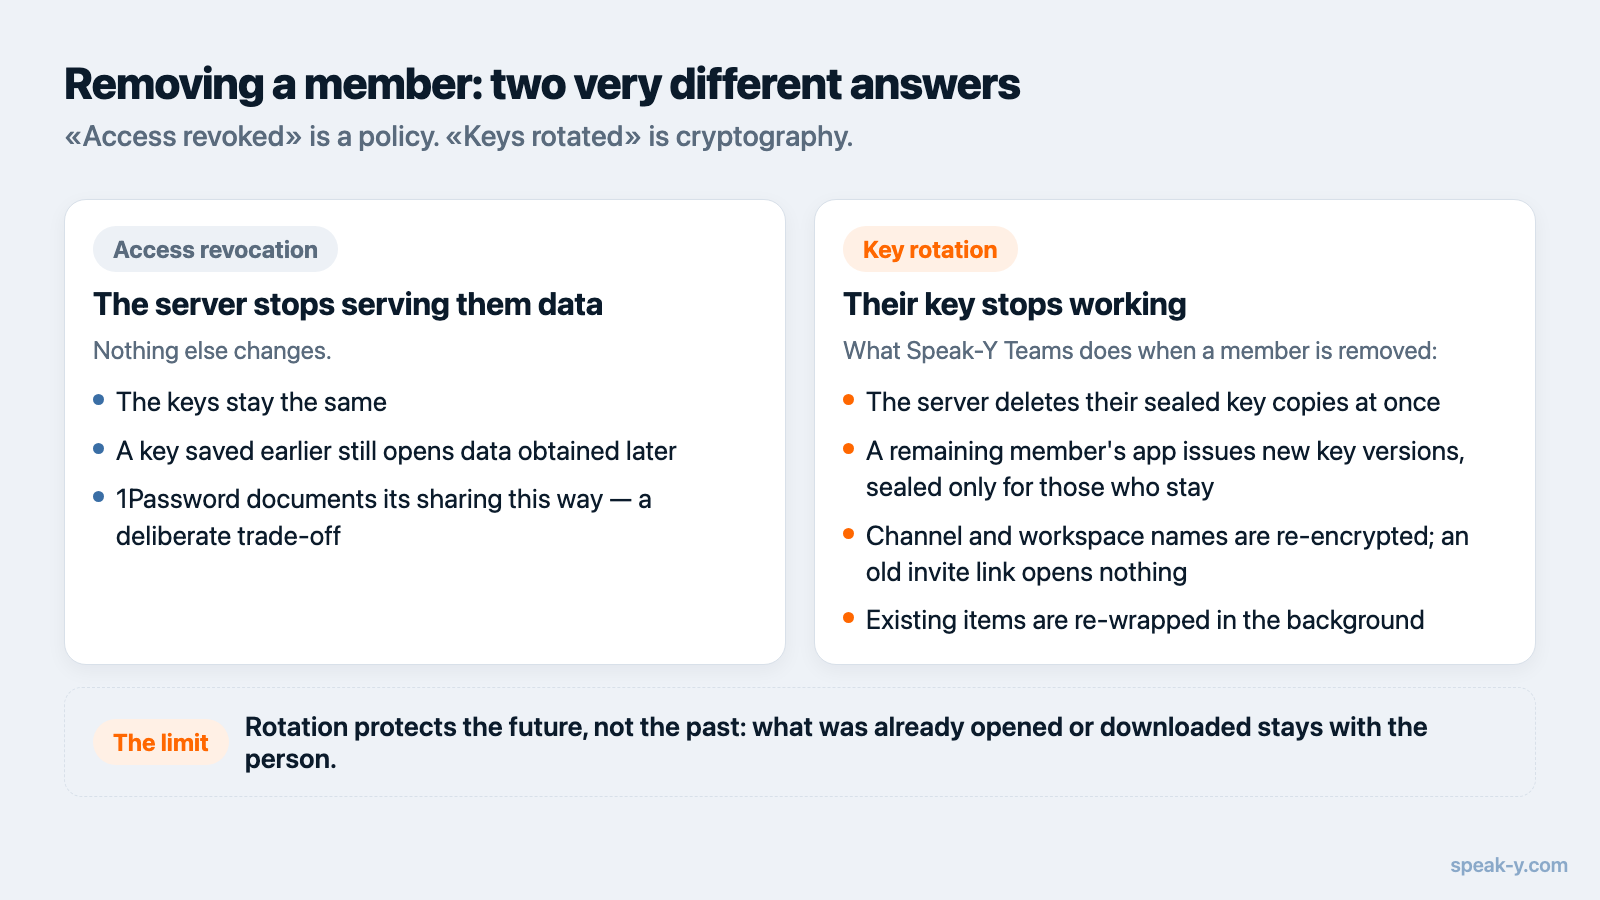
La revocación de acceso significa que el servidor deja de servir datos a la persona eliminada. La aplica la política del servidor, y las claves no cambian. El documento técnico de seguridad de 1Password describe así su propio sistema para compartir, y afirma con claridad que eliminar a alguien de una bóveda, un grupo o un equipo no se aplica de forma criptográfica y que las claves no se cambian. Es un compromiso documentado y deliberado; una persona que hubiera guardado la clave antes podría seguir leyendo datos de la bóveda que obtuviera más tarde.
La rotación de claves significa que la clave de la persona eliminada deja de funcionar. En Speak-Y, cuando se elimina a un miembro de un espacio de trabajo:
- El servidor borra de inmediato las copias selladas de las claves de esa persona.
- La app del miembro que realiza la eliminación genera nuevas versiones de las claves de canal y de la clave del espacio de trabajo, y las sella solo para quienes se quedan, además de para el Recovery Kit del espacio de trabajo.
- Los nombres de los canales y del espacio de trabajo se vuelven a cifrar con las nuevas versiones.
- Las copias de las claves de canal bloqueadas con la antigua clave del espacio de trabajo se vuelven a bloquear con la nueva, así que un enlace de invitación antiguo ya no abre nada.
- Los elementos existentes se vuelven a envolver con la nueva versión de la clave en segundo plano.
Eliminar a alguien de un único canal privado rota la clave de ese canal de la misma manera.
Los protocolos de mensajería siguen el mismo principio. La descripción general del cifrado de WhatsApp (edición de febrero de 2026) indica que, cada vez que un miembro sale de un grupo, todos los participantes borran su clave de grupo y empiezan de nuevo. El estándar Messaging Layer Security del IETF, RFC 9420, publicado en julio de 2023, lleva al grupo a una nueva época cuando se elimina a alguien, con nuevo material de clave que el miembro eliminado no conoce.
Lo que la rotación no puede recuperar
La rotación protege el futuro, no el pasado. Todo lo que la persona eliminada ya abrió, descargó o copió en su propio dispositivo se queda con ella: ningún esquema de cifrado puede entrar en la memoria de alguien ni en su disco. Lo que la rotación garantiza es más limitado, pero sigue siendo valioso: las nuevas grabaciones compartidas después de la eliminación le resultan ilegibles, y la clave antigua no abre nada que pudiera descargar más tarde del servidor.
Dos consecuencias para la forma de trabajar de un equipo:
- Comparta en un canal lo que todos los miembros de ese canal pueden conservar. Un canal se parece más a enviar un correo electrónico que a prestar una carpeta.
- La rotación no sirve de nada ante un miembro que sigue en el equipo y reenvía contenido a otra parte. Esa es una cuestión de confianza, no de criptografía.
La guía sobre la base de conocimiento del equipo explica cómo decidir qué va en cada canal.
Cuando alguien olvida su contraseña
En un sistema en el que el proveedor no tiene ninguna clave, el «olvidé mi contraseña» no lo puede resolver el soporte, y de eso se trata. Tiene que resolverlo alguien del equipo.
Speak-Y lo hace con un Recovery Kit: al crear un espacio de trabajo, el propietario guarda un archivo con una clave de recuperación, y cada clave de canal también se sella para ella. Si un miembro pierde su contraseña y establece una nueva, quien tenga el Kit puede volver a emitir las claves de canal para su nuevo par de claves. El Kit solo restaura el acceso a los canales del equipo; nunca cubre las grabaciones personales de nadie. Además, es el archivo más sensible que tiene el equipo, y debe estar donde el equipo guarda sus demás secretos críticos.
Compartir con alguien de fuera del equipo
A veces una transcripción tiene que llegar a un cliente o a un colega que no tiene cuenta. Un enlace público para compartir de Speak-Y cifra una copia aparte del elemento con su propia clave nueva y coloca esa clave en el fragmento de la URL. Cualquiera que tenga el enlace completo puede leer el elemento en un navegador; el servidor solo guarda texto cifrado. Revocar el enlace lo borra del servidor. Como ocurre con una invitación, el secreto es el enlace, y una copia que alguien ya abrió no se puede recuperar.
Cuatro preguntas para cualquier proveedor
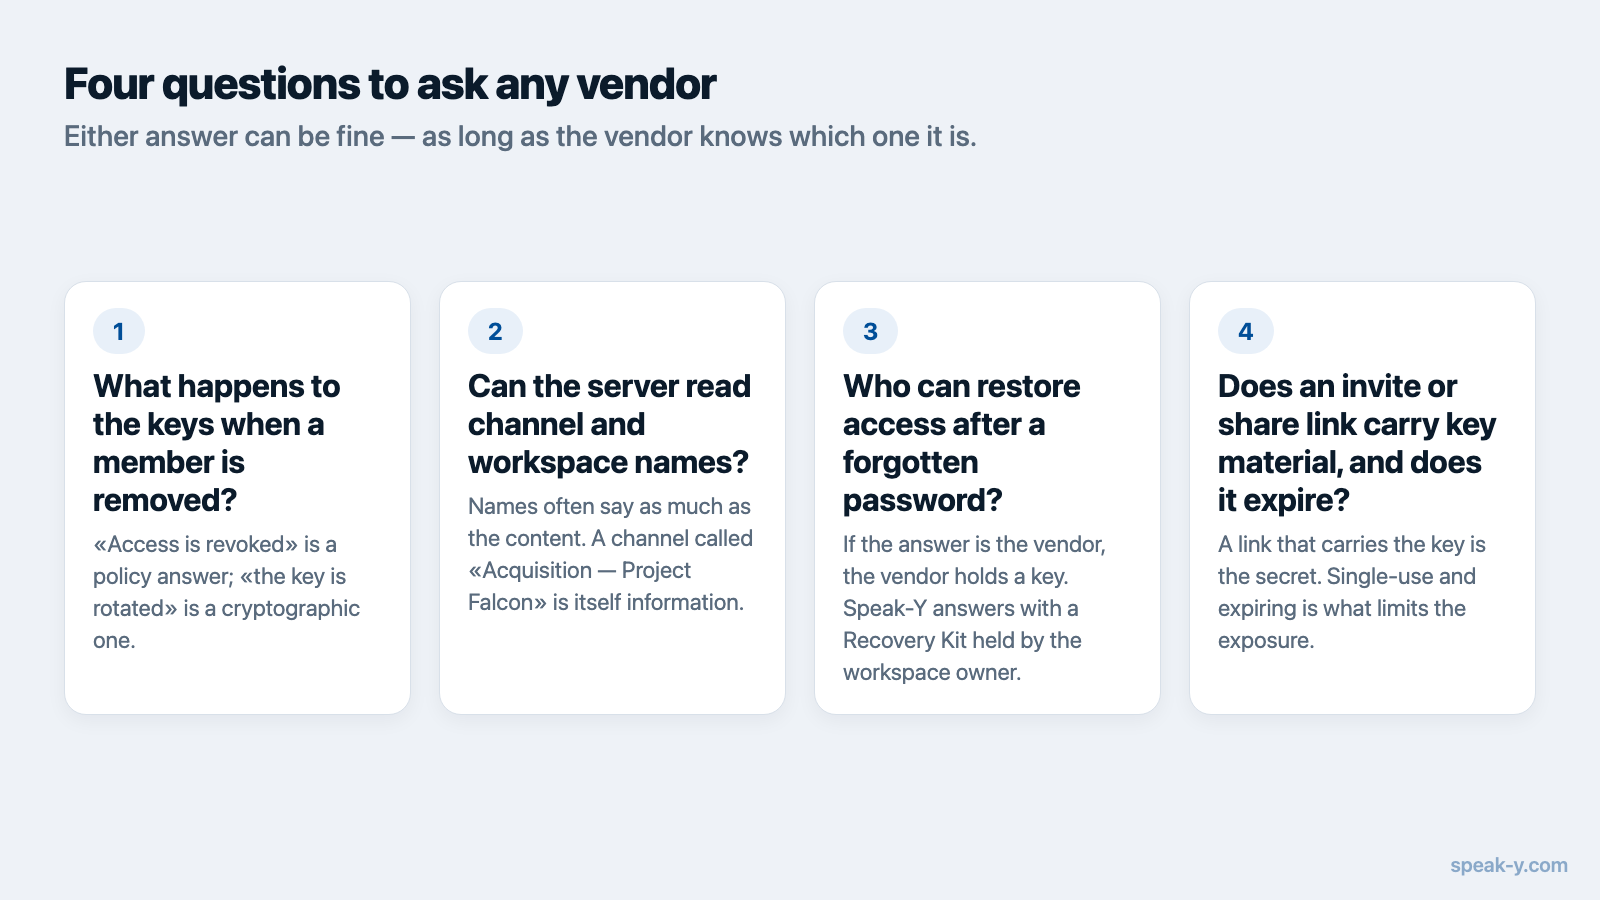
- ¿Qué pasa con las claves cuando se elimina a un miembro? «Se revoca el acceso» es una respuesta de política; «se rota la clave» es una respuesta criptográfica.
- ¿Puede el servidor leer los nombres de los canales y de los espacios de trabajo? Los nombres suelen decir tanto como el contenido.
- Si un miembro olvida su contraseña, ¿quién puede restaurar el acceso? Si la respuesta es el proveedor, el proveedor guarda una clave.
- ¿Un enlace de invitación o para compartir lleva material de clave, y caduca? Cualquiera de las dos respuestas puede estar bien, siempre que el proveedor sepa cuál es la suya.
En Speak-Y, compartir en equipo está disponible en la app para macOS. Crear un espacio de trabajo es posible a partir del plan Pro, y los compañeros se unen gratis con cualquier plan. La página de Speak-Y Teams muestra cómo se ven los canales compartidos en el día a día, y por qué las notas de reunión necesitan cifrado de extremo a extremo explica por qué la transcripción tiene que hacerse en su dispositivo para que todo esto sea posible.
FAQ
¿Cómo puede un equipo compartir archivos cifrados de extremo a extremo si el servidor no puede leerlos?
Cada elemento compartido se cifra con su propia clave aleatoria, y esa clave se bloquea con una clave de canal. Después, la clave de canal se sella por separado para cada miembro con la clave pública de ese miembro. El servidor solo almacena estas copias selladas, así que puede entregarlas a las personas correctas, pero no puede abrir ninguna.
¿Qué pasa con las claves de cifrado cuando se elimina a alguien de un canal de equipo?
En un diseño que aplica la eliminación de forma criptográfica, el servidor borra la copia de la clave de canal de la persona eliminada, y la app de un miembro que sigue en el equipo genera una nueva versión de la clave y la sella solo para quienes se quedan. Después, los elementos anteriores se vuelven a bloquear con la nueva versión. Speak-Y Teams funciona así; algunos productos conocidos solo revocan el acceso al servidor y mantienen las mismas claves.
¿Un miembro eliminado del equipo puede seguir leyendo lo que se compartió antes?
Todo lo que la persona ya abrió, descargó o copió se queda con ella. Ningún esquema de cifrado puede recuperar un texto en claro que ya estuvo en la pantalla de alguien. La rotación de claves protege lo que se comparte después de la eliminación e impide que la clave antigua abra contenido que se descargue más tarde del servidor.
¿Qué pasa si un miembro del equipo olvida su contraseña en un espacio de trabajo cifrado de extremo a extremo?
El proveedor no puede restaurar el acceso, porque nunca tuvo las claves. Speak-Y lo resuelve con un Recovery Kit: un archivo que el propietario del espacio de trabajo guarda al crearlo y que permite volver a emitir las claves de canal para un miembro que haya establecido una contraseña nueva. El Kit no cubre las grabaciones personales de nadie.
¿Es sensible un enlace de invitación a un espacio de trabajo cifrado?
Puede serlo. En Speak-Y, el enlace de invitación lleva la clave del espacio de trabajo en la parte de la URL posterior al #, que los navegadores y las apps nunca envían al servidor. Las invitaciones son de un solo uso y caducan, y eliminar a un miembro rota la clave del espacio de trabajo, pero mientras no se use, el enlace debe tratarse como una contraseña.