Cos'è la cifratura end-to-end (E2EE)? Definizione e come verificarla
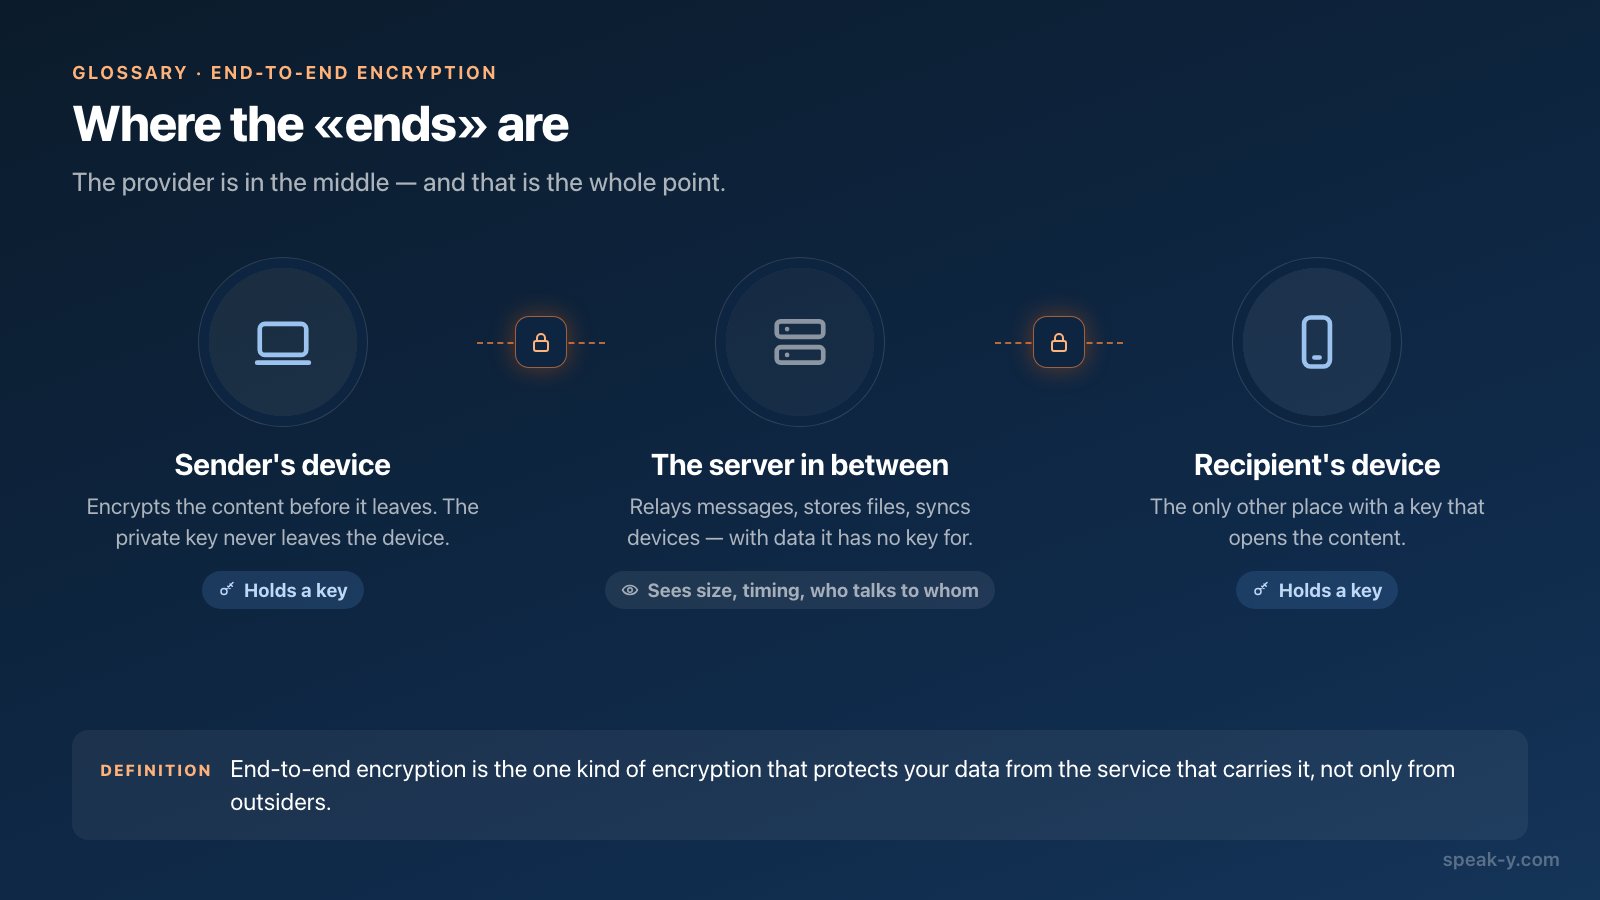
La cifratura end-to-end (E2EE) è un metodo di protezione dei dati in cui il contenuto viene cifrato sul dispositivo del mittente e può essere decifrato solo sui dispositivi dei destinatari previsti. Le chiavi di decifratura esistono soltanto su quei dispositivi. Ogni server intermedio — quello che inoltra i messaggi, conserva i file o sincronizza i dispositivi — gestisce testo cifrato di cui non ha la chiave, quindi non può leggerne il contenuto.
Le «estremità» del nome sono le persone, o più precisamente i loro dispositivi. Il fornitore sta nel mezzo, ed è proprio questo il punto: la cifratura end-to-end è l'unico tipo di cifratura che protegge i dati dal servizio che li trasporta, e non solo da chi sta fuori.
Come funziona la cifratura end-to-end
La maggior parte dei sistemi E2EE combina due idee. Ogni dispositivo ha una coppia di chiavi: una chiave pubblica che gli altri usano per cifrare i dati destinati a quel dispositivo e una chiave privata che non lo lascia mai. Le parti usano poi queste chiavi per concordare chiavi condivise che cifrano il contenuto vero e proprio, spesso ruotate a ogni messaggio o a ogni sessione, in modo che una sola chiave trapelata non esponga tutto.
Implementazioni note:
- Il Signal Protocol, usato da Signal e da WhatsApp, che cifra end-to-end per impostazione predefinita messaggi, contenuti multimediali e chiamate.
- Messaging Layer Security (MLS), pubblicato dall'IETF come RFC 9420 nel luglio 2023 — il primo protocollo end-to-end standardizzato pensato per i gruppi, da due membri a migliaia.
- Archiviazione e backup cloud cifrati, come Advanced Data Protection di Apple per iCloud o il backup facoltativo delle chat di WhatsApp cifrato end-to-end, in cui la chiave o la password restano all'utente.
Che cosa non è la cifratura end-to-end
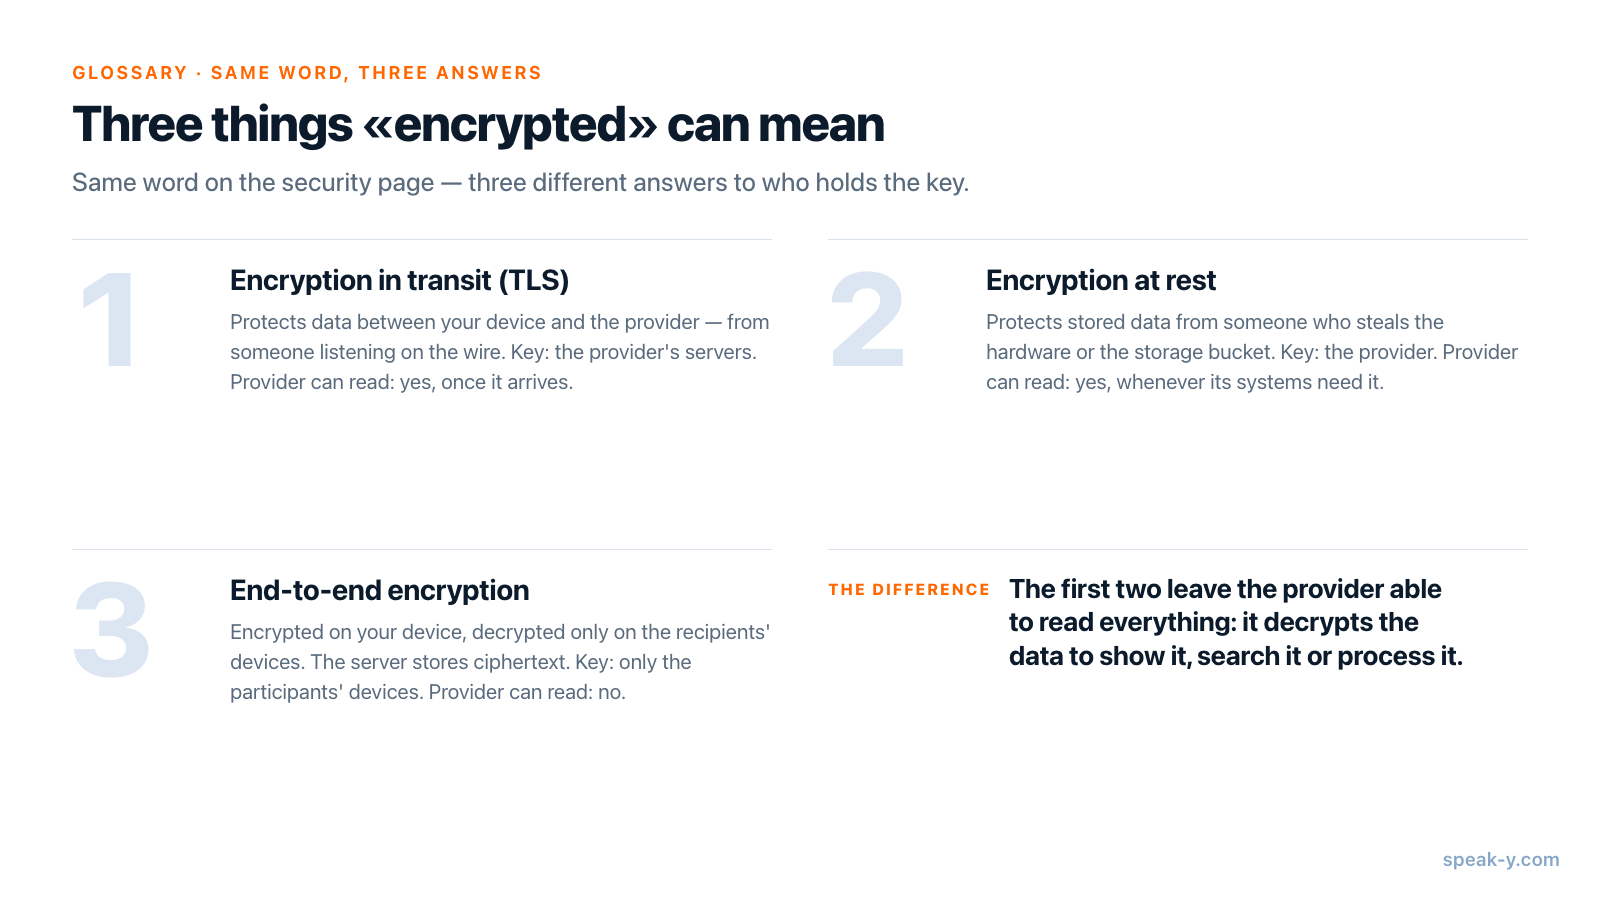
La parola «cifrato» compare in quasi ogni pagina sulla sicurezza, e il più delle volte indica qualcosa di più limitato.
| Termine | Chi detiene la chiave | Il fornitore può leggere il contenuto? |
|---|---|---|
| Cifratura in transito (TLS) | I server del fornitore | Sì, una volta arrivato |
| Cifratura a riposo | Il fornitore | Sì, ogni volta che i suoi sistemi ne hanno bisogno |
| Cifratura end-to-end | Solo i dispositivi dei partecipanti | No |
La cifratura in transito protegge i dati lungo il tragitto tra il dispositivo e il server. La cifratura a riposo li protegge sui dischi del server da chi ruba l'hardware. Entrambe sono utili, ed entrambe lasciano al fornitore la possibilità di leggere tutto, perché il fornitore decifra i dati per mostrarli, cercarli o elaborarli. Per gli appunti delle riunioni in particolare, che cosa comporti è spiegato in gli appunti IA delle riunioni sono cifrati?.
Quattro modi per verificare la promessa E2EE di un fornitore
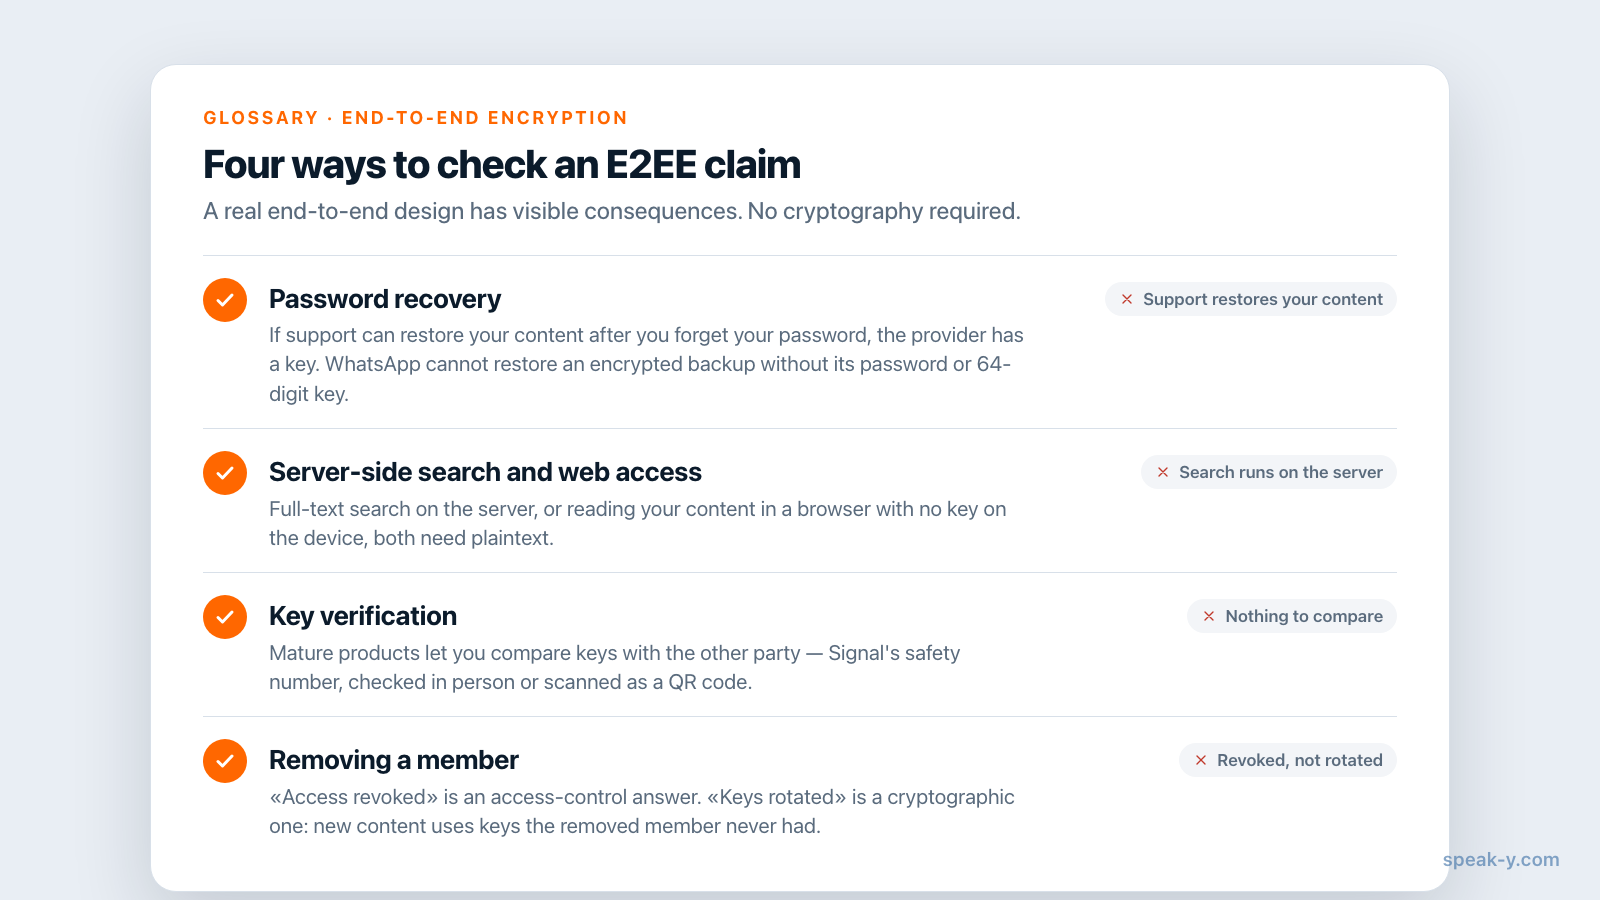
Una vera architettura end-to-end ha conseguenze visibili. Si possono verificare senza leggere nulla di crittografia:
- Recupero della password. Se l'assistenza può ripristinare i contenuti dopo che si è dimenticata la password, il fornitore ha una chiave. WhatsApp dichiara chiaramente che, se si perde la password o la chiave di 64 cifre di un backup cifrato, non può ripristinare le chat — ecco come appare la cosa vera.
- Ricerca lato server e accesso web. La ricerca full-text sui contenuti sul server, o la loro lettura in un browser senza chiave sul dispositivo, richiedono entrambe che il server veda il testo in chiaro.
- Verifica delle chiavi. I prodotti E2EE maturi permettono di confrontare le chiavi con l'interlocutore. Signal mostra un numero di sicurezza per ogni chat uno a uno, che si può confrontare di persona o scansionare come codice QR.
- Rimozione di un membro. In uno spazio condiviso, «accesso revocato» è una risposta di controllo degli accessi. «Chiavi ruotate» è una risposta crittografica: i nuovi contenuti vengono cifrati con chiavi che il membro rimosso non ha mai ricevuto.
Che cosa la cifratura end-to-end non protegge
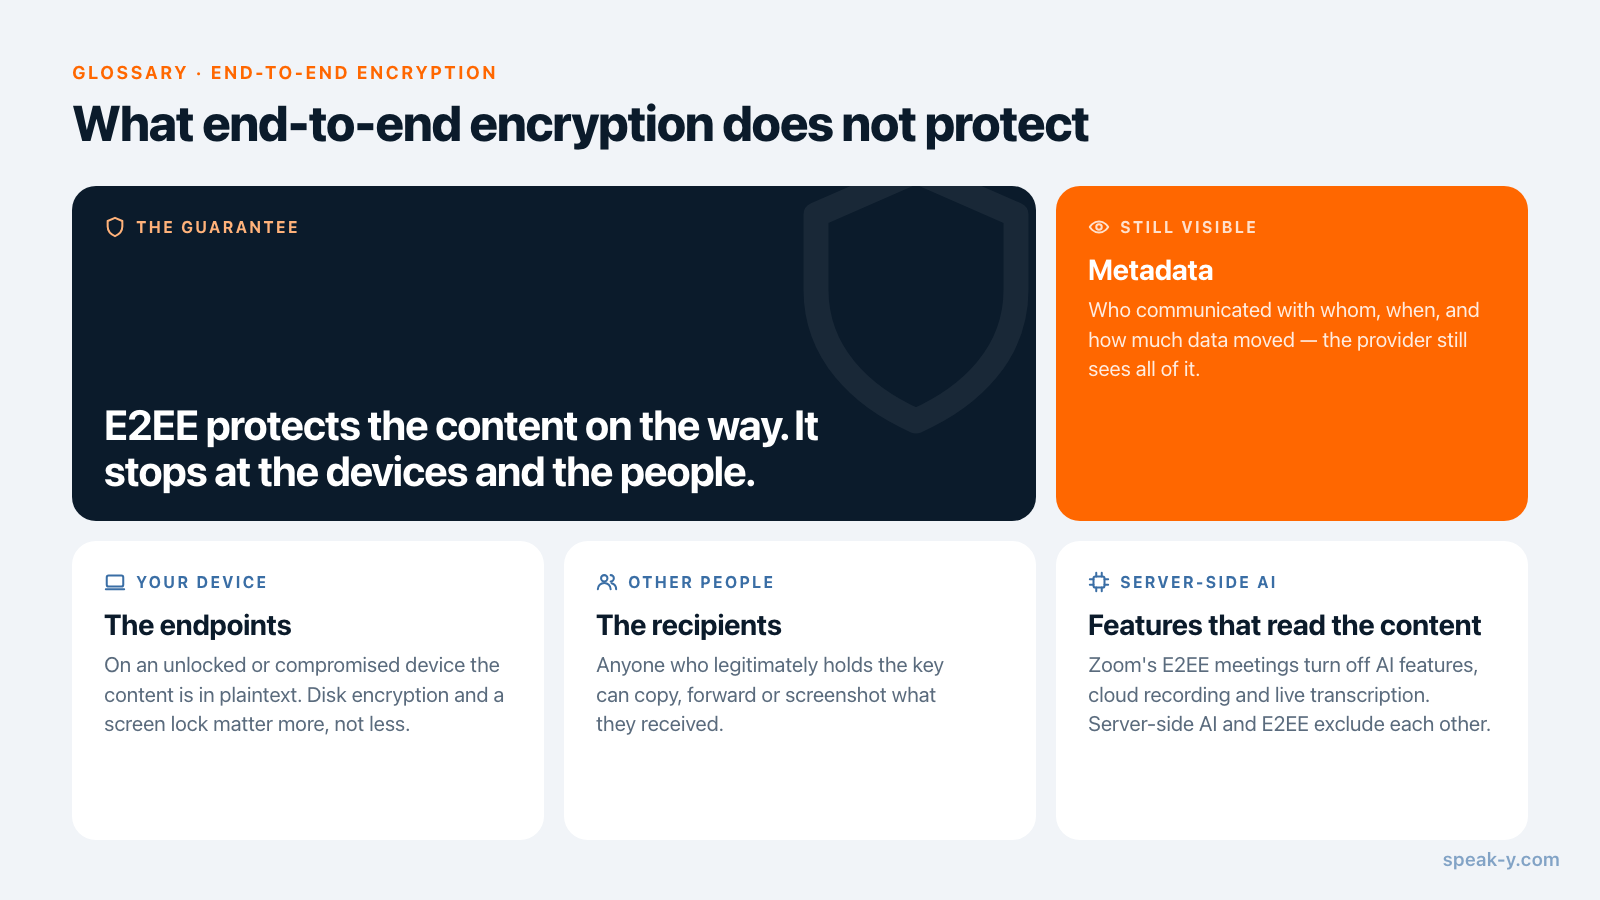
- I metadati. Il fornitore vede comunque chi ha comunicato con chi, quando e quanti dati sono transitati.
- Le estremità. Su un dispositivo sbloccato o compromesso il contenuto è in chiaro. La cifratura del disco e il blocco schermo contano di più, non di meno.
- I destinatari. Chiunque detenga legittimamente la chiave può copiare, inoltrare o catturare in uno screenshot ciò che ha ricevuto.
- Le funzioni che devono leggere il contenuto. Le riunioni cifrate end-to-end di Zoom disattivano le funzioni IA di Zoom, la registrazione su cloud e la trascrizione in diretta, perché le chiavi sono generate dalle macchine dei partecipanti e non dai server di Zoom. IA lato server ed E2EE si escludono per costruzione.
L'E2EE dipende anche dalle leggi e dalle politiche che la circondano. Da febbraio 2025 Apple non offre più Advanced Data Protection ai nuovi utenti nel Regno Unito, in seguito a una richiesta del governo ai sensi dell'Investigatory Powers Act, e il ricorso di Apple era ancora pendente quando questa voce è stata scritta, il 28 settembre 2026.
L'E2EE in Speak-Y
In Speak-Y l'audio viene eliminato dopo l'elaborazione, le trascrizioni restano sul dispositivo per impostazione predefinita e la sincronizzazione tra i propri dispositivi è cifrata end-to-end. La condivisione verso una base di conoscenza del team segue lo stesso modello: le chiavi dei canali esistono solo sui dispositivi del team, e la rimozione di un membro le fa ruotare. Il trattamento completo dei dati è descritto nell'informativa sulla privacy.
Per vedere come funziona quando un team condivide gli appunti delle riunioni — chi può leggere che cosa e che cosa cambia quando qualcuno se ne va — si può consultare la guida alla base di conoscenza del team.
FAQ
Che cos'è la cifratura end-to-end in parole semplici?
La cifratura end-to-end (E2EE) è un modo di proteggere i dati per cui vengono cifrati sul dispositivo del mittente e possono essere decifrati solo sui dispositivi dei destinatari previsti. Le chiavi non lasciano mai quei dispositivi, quindi il servizio che conserva o inoltra i dati vede solo testo cifrato e non può leggerne il contenuto, nemmeno volendo.
La cifratura a riposo è la stessa cosa della cifratura end-to-end?
No. La cifratura a riposo protegge i dati sui dischi del fornitore con una chiave che il fornitore detiene, quindi il fornitore può decifrare i dati ogni volta che i suoi sistemi ne hanno bisogno. Cifratura end-to-end significa che il fornitore la chiave non ce l'ha proprio. Un servizio può dire con onestà «cifrato» in entrambi i casi, ed è per questo che la parola da sola dice poco.
Come si capisce se un servizio è davvero cifrato end-to-end?
Basta chiedere se l'assistenza può ripristinare i dati quando si dimentica la password. Se può, il fornitore detiene una chiave e il contenuto non è cifrato end-to-end. Altri segnali di una vera architettura E2EE: nessuna ricerca lato server sui contenuti, nessun modo di leggerli in un browser senza materiale crittografico e la possibilità di confrontare le chiavi con l'interlocutore, come i numeri di sicurezza di Signal.
Che cosa non protegge la cifratura end-to-end?
Non nasconde i metadati, cioè chi ha comunicato con chi, quando e quanto. Non protegge i contenuti su un dispositivo compromesso o sbloccato, dove il testo in chiaro è disponibile. E non impedisce a un destinatario legittimo di copiare, inoltrare o catturare in uno screenshot ciò che ha ricevuto.
Perché le funzioni IA smettono di funzionare quando la cifratura end-to-end è attiva?
Perché la macchina che trascrive o riassume il contenuto deve leggerlo in chiaro. Le riunioni cifrate end-to-end di Zoom, per esempio, disattivano le funzioni IA di Zoom, la registrazione su cloud e la trascrizione in diretta, dato che le chiavi della riunione sono generate dalle macchine dei partecipanti e non dai server di Zoom. IA ed E2EE possono coesistere solo quando l'IA gira su un dispositivo che possiede già la chiave.