Condivisione in team cifrata end-to-end: chiavi, ingressi, rimozioni
La condivisione in team cifrata end-to-end si fonda su un'idea: il contenuto viene bloccato con chiavi che solo i dispositivi del team possiedono, e il compito del server è consegnare copie sigillate di quelle chiavi alle persone giuste senza poterle aprire. Tutto il resto — invitare qualcuno, rimuovere qualcuno, recuperare una password persa — si riduce a chi sigilla una nuova copia di quale chiave e per chi.
La risposta breve alla domanda che quasi tutti si pongono: quando si aggiunge un membro, qualcuno che ha già la chiave del canale ne sigilla una copia per il nuovo arrivato. Quando si rimuove un membro, il server elimina la sua copia, e l'app di un membro rimasto genera una nuova versione della chiave che la persona rimossa non riceve mai. Questo secondo passaggio, la rotazione delle chiavi, è ciò che distingue una rimozione crittografica dal semplice nascondere una cartella nell'interfaccia.
Questo articolo illustra i concetti al livello che serve a un responsabile di team o a chi valuta la sicurezza. Come esempio concreto si usa Speak-Y Teams, perché è l'architettura che possiamo descrivere con precisione, e dove altre architetture pubblicate differiscono vengono messe a confronto.
Tre livelli di chiavi, e perché sono tre
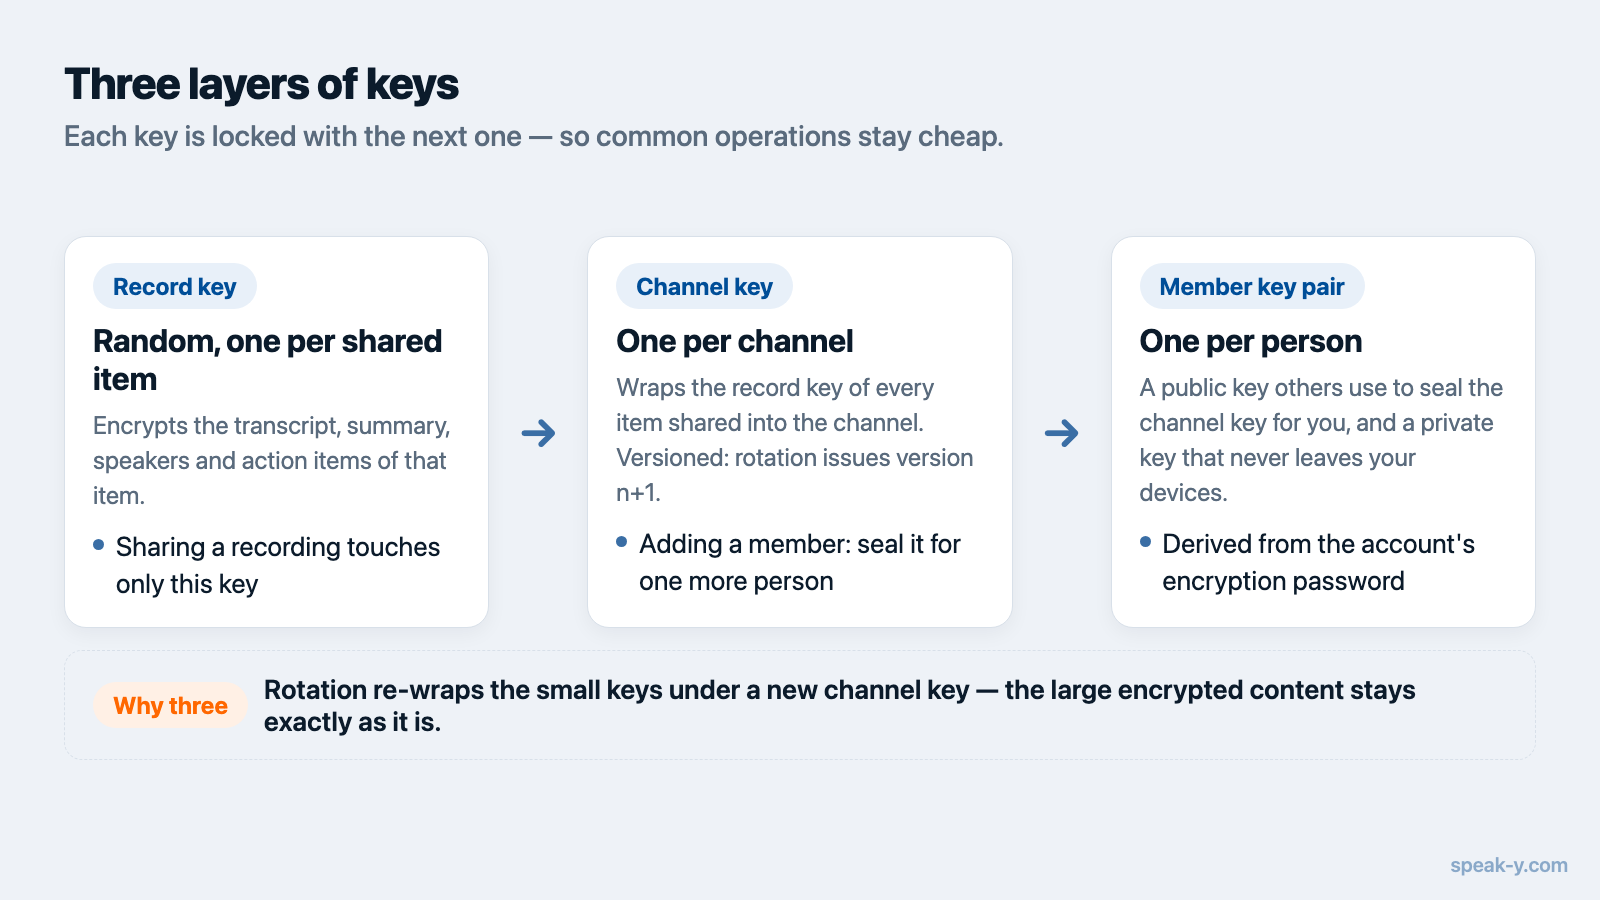
Una trascrizione di riunione condivisa in uno spazio di team cifrato end-to-end è protetta da una catena di chiavi anziché da una singola password:
- Una chiave del record. Ogni elemento condiviso riceve una propria chiave casuale, che cifra trascrizione, riassunto, interlocutori e action item.
- Una chiave del canale. La chiave del record viene avvolta — cioè cifrata — con la chiave del canale in cui l'elemento è stato condiviso. Una sola chiave del canale copre tutti gli elementi del canale.
- Una coppia di chiavi per membro. Ogni persona ha una chiave pubblica che gli altri possono usare per sigillare qualcosa per lei, e una chiave privata che non lascia mai i suoi dispositivi. La chiave del canale viene sigillata separatamente per ciascun membro con la sua chiave pubblica.
I livelli esistono perché le operazioni comuni restino leggere. Condividere una nuova registrazione tocca una sola chiave del record. Aggiungere un membro significa sigillare una chiave del canale per una persona in più, non cifrare di nuovo ogni trascrizione. Ruotare una chiave del canale dopo una rimozione cambia una sola chiave e riavvolge le piccole chiavi dei record sottostanti, mentre i grandi contenuti cifrati restano come sono.
In Speak-Y la coppia di chiavi del membro deriva dalla password di cifratura dell'account, quindi la stessa password produce le stesse chiavi su ogni dispositivo. I mattoni sono «sealed box» a chiave pubblica e cifratura autenticata standard, non crittografia fatta in casa.
Che cosa conserva il server e che cosa non può vedere
Il server è una cassetta postale per testo cifrato. Conserva gli elementi cifrati, le copie sigillate delle chiavi dei canali indirizzate a ciascun membro e la struttura sufficiente per instradarle.
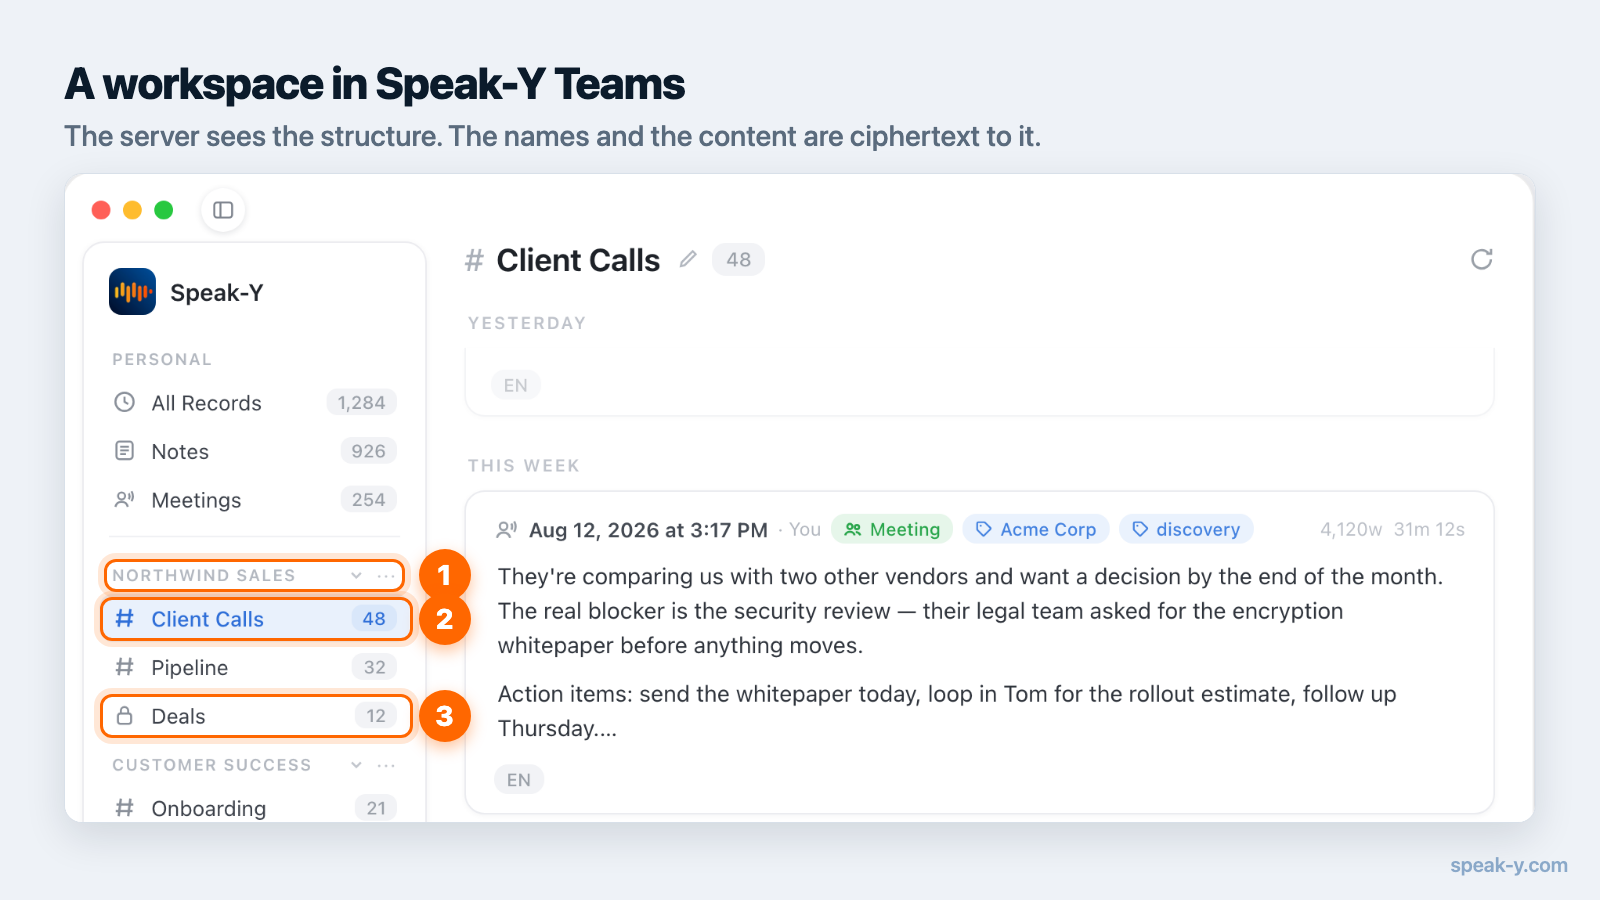
Può vedere la struttura del team: quanti spazi di lavoro e canali esistono, chi è membro di cosa, se un canale è pubblico o privato, quando una chiave è stata emessa o revocata, e i metadati di base di ogni elemento — dimensione, durata e orario. Non può vedere il contenuto di trascrizioni e riassunti, e in Speak-Y non può vedere nemmeno i nomi degli spazi di lavoro e dei canali, che vengono cifrati con le stesse chiavi del contenuto. Un canale chiamato «Acquisizione — Progetto Falco» è già di per sé un'informazione.
Essere precisi sui metadati fa parte di una dichiarazione end-to-end onesta. La voce del glossario sull'E2EE spiega perché nessuna architettura nasconde tutto.
Che cosa succede quando qualcuno entra
La difficoltà nell'aggiungere un membro è che il server non può consegnare una chiave che non è in grado di leggere. Solo un client che ha già la chiave può sigillarne una copia per la chiave pubblica del nuovo arrivato, e quella chiave pubblica esiste solo dopo che l'invito è stato accettato.
Ci sono due modi per aggirare il problema. Il primo è aspettare che qualcuno del team apra l'app e sigilli le chiavi per il nuovo membro: funziona, ma lascia un vuoto se chi ha invitato è in ferie. Speak-Y mostra quel vuoto come uno stato a sé, In attesa della chiave del canale, e non come un errore di rete.
Il secondo è far sì che l'invito porti con sé ciò che serve al nuovo
arrivato. Un link di invito di Speak-Y contiene la chiave dello spazio di
lavoro nel frammento, la parte dell'URL dopo #, che non viene mai inviata al
server. I canali conservano una copia della propria chiave bloccata sotto la
chiave dello spazio di lavoro, così un nuovo membro può aprire i canali dello
spazio di lavoro non appena accetta, senza che nessun altro sia online. Il
prezzo è che il link stesso concede l'accesso: per questo gli inviti sono
monouso, scadono e vanno inviati come si invierebbe una password.
I canali privati aggiungono un'altra regola: non si aprono con la chiave dello spazio di lavoro. Un membro del canale privato aggiunge qualcuno sigillando direttamente per lui la chiave di quel canale.
Che cosa succede quando qualcuno viene rimosso
È qui che le architetture differiscono di più, ed è qui che la domanda «è davvero end-to-end?» riceve una risposta concreta.
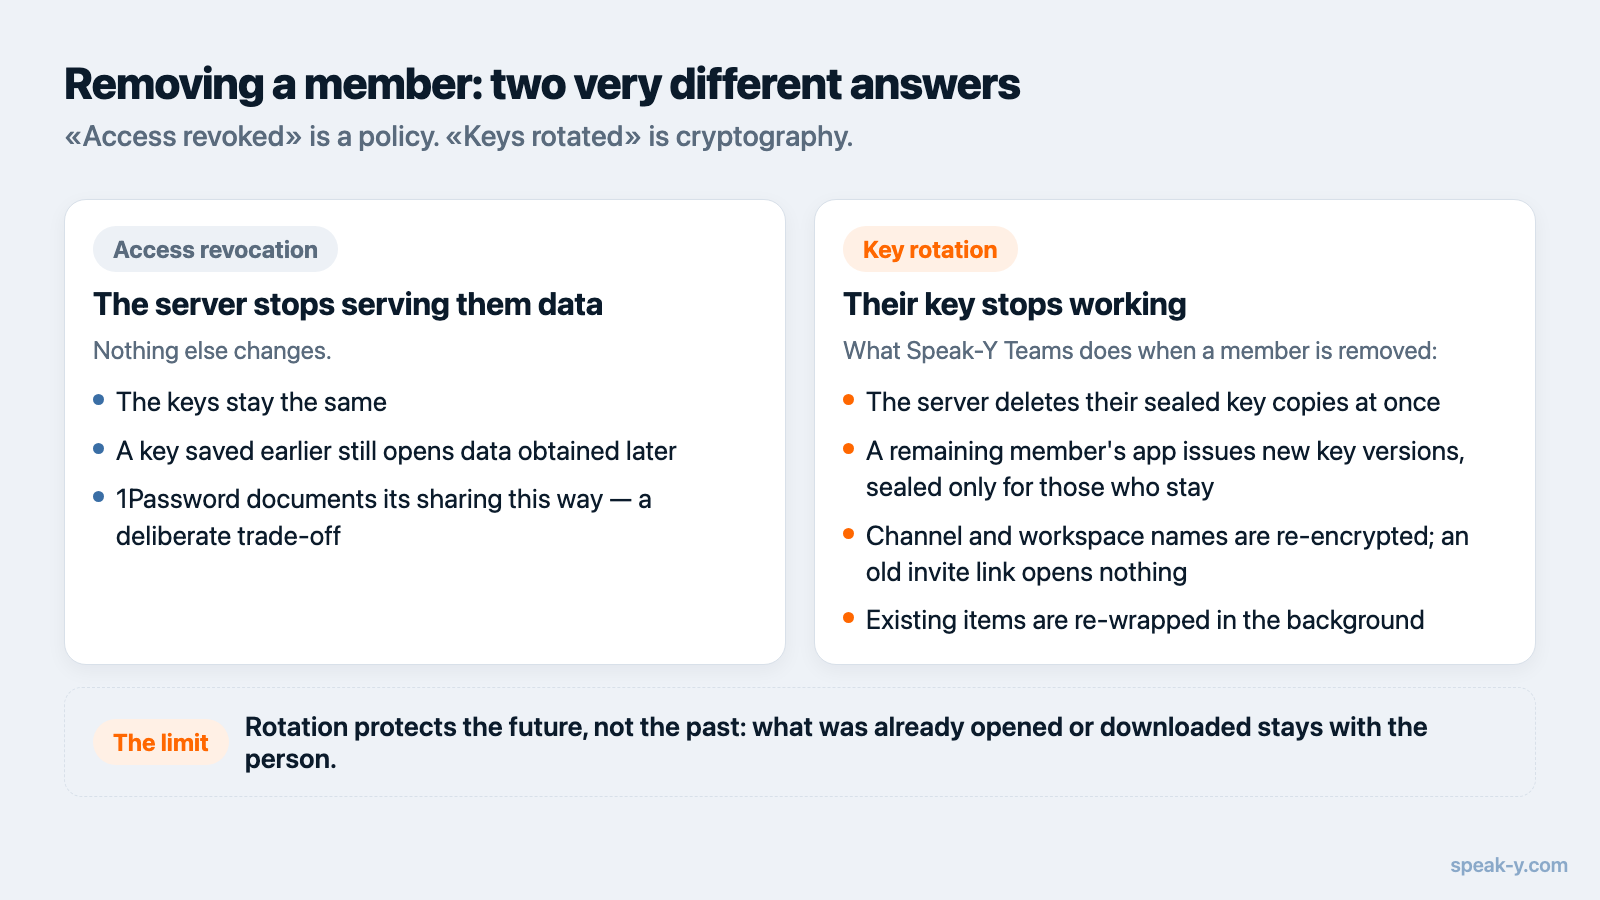
Revoca dell'accesso significa che il server smette di fornire dati alla persona rimossa. È imposta dalla policy del server, e le chiavi non cambiano. Il white paper sulla sicurezza di 1Password descrive così la propria condivisione, affermando chiaramente che la rimozione di qualcuno da una cassaforte, da un gruppo o da un team non è applicata a livello crittografico e che le chiavi non vengono cambiate. È un compromesso documentato e voluto; chi avesse salvato la chiave in precedenza potrebbe ancora leggere i dati della cassaforte che ottenesse in seguito.
Rotazione delle chiavi significa che la chiave della persona rimossa smette di funzionare. In Speak-Y, quando un membro viene rimosso da uno spazio di lavoro:
- Il server elimina subito le copie sigillate delle chiavi di quella persona.
- L'app del membro che esegue la rimozione genera nuove versioni delle chiavi dei canali e della chiave dello spazio di lavoro, e le sigilla solo per le persone che restano, oltre che per il Recovery Kit dello spazio di lavoro.
- I nomi dei canali e dello spazio di lavoro vengono cifrati di nuovo sotto le nuove versioni.
- Le copie delle chiavi dei canali bloccate sotto la vecchia chiave dello spazio di lavoro vengono bloccate di nuovo sotto quella nuova, così un vecchio link di invito non apre più nulla.
- Gli elementi esistenti vengono riavvolti con la nuova versione della chiave in background.
La rimozione di qualcuno da un singolo canale privato fa ruotare la chiave di quel canale allo stesso modo.
I protocolli di messaggistica seguono lo stesso principio. La panoramica sulla cifratura di WhatsApp (edizione di febbraio 2026) afferma che, ogni volta che un membro lascia un gruppo, tutti i partecipanti cancellano la chiave del gruppo e ricominciano da capo. Lo standard Messaging Layer Security dell'IETF, RFC 9420, pubblicato nel luglio 2023, porta il gruppo in una nuova epoca a ogni rimozione, con nuovo materiale crittografico che il membro rimosso non conosce.
Che cosa la rotazione non può riprendersi
La rotazione protegge il futuro, non il passato. Tutto ciò che la persona rimossa ha già aperto, scaricato o copiato sul proprio dispositivo resta a lei — nessuno schema di cifratura può raggiungere la memoria o il disco di qualcuno. Ciò che la rotazione garantisce è più limitato, ma comunque prezioso: le nuove registrazioni condivise dopo la rimozione le sono illeggibili, e la vecchia chiave non apre nulla di ciò che potrebbe scaricare dal server in seguito.
Due conseguenze per il modo di lavorare di un team:
- In un canale si condivide ciò che tutti i membri di quel canale possono tenere. Un canale somiglia più all'invio di un'email che al prestito di una cartella.
- La rotazione non serve a nulla contro un membro che è ancora nel team e inoltra i contenuti altrove. È una questione di fiducia, non di crittografia.
La guida alla base di conoscenza del team spiega come decidere che cosa va in quale canale.
Quando qualcuno dimentica la password
In un sistema in cui il fornitore non detiene chiavi, «password dimenticata» non si risolve con l'assistenza — ed è proprio questo il punto. Deve risolverlo qualcuno del team.
Speak-Y lo fa con un Recovery Kit: quando si crea uno spazio di lavoro, il proprietario salva un file con una chiave di recupero, e ogni chiave del canale viene sigillata anche per essa. Se un membro perde la password e ne imposta una nuova, chi detiene il Kit può riemettere le chiavi dei canali per la sua nuova coppia di chiavi. Il Kit ripristina l'accesso solo ai canali del team; non copre mai le registrazioni personali di nessuno. È anche il file più sensibile che il team possieda, e va conservato dove il team tiene gli altri segreti critici.
Condividere con qualcuno esterno al team
A volte una trascrizione deve arrivare a un cliente o a un collega senza account. Un link di condivisione pubblica di Speak-Y cifra una copia separata dell'elemento con una chiave nuova e dedicata e colloca quella chiave nel frammento dell'URL. Chiunque abbia il link completo può leggere l'elemento in un browser; il server conserva solo testo cifrato. Revocare il link lo elimina dal server. Come per un invito, il segreto è il link stesso, e una copia che qualcuno ha già aperto non può essere richiamata.
Quattro domande da fare a qualsiasi fornitore
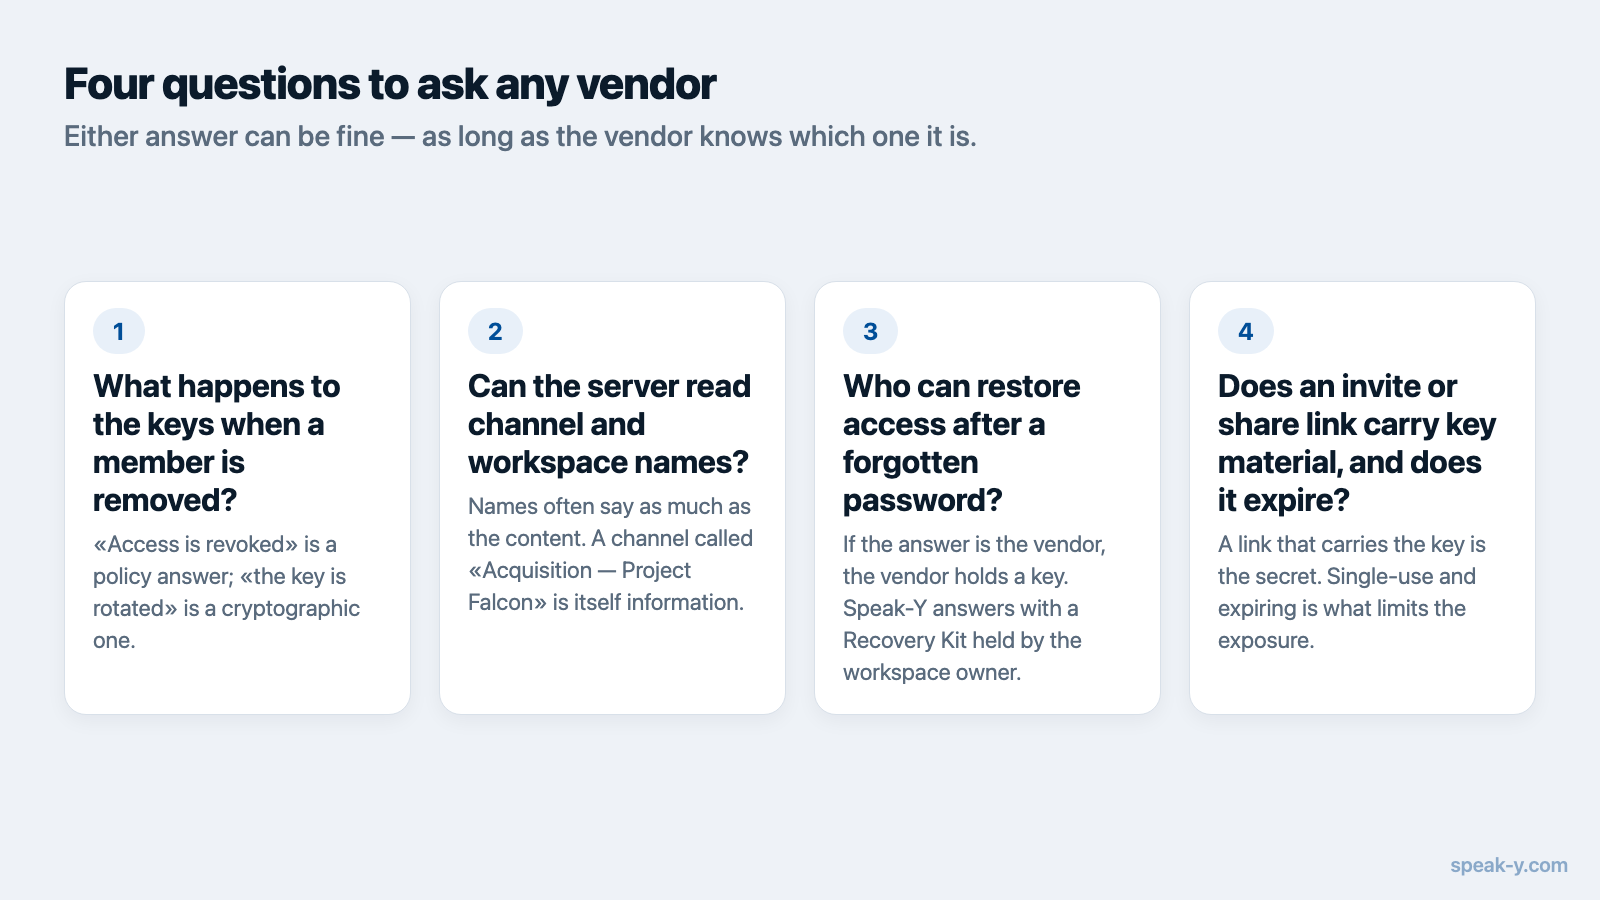
- Che cosa succede alle chiavi quando un membro viene rimosso? «L'accesso viene revocato» è una risposta di policy; «la chiave viene ruotata» è una risposta crittografica.
- Il server può leggere i nomi dei canali e degli spazi di lavoro? Spesso i nomi dicono tanto quanto il contenuto.
- Se un membro dimentica la password, chi può ripristinare l'accesso? Se la risposta è il fornitore, il fornitore detiene una chiave.
- Un link di invito o di condivisione contiene materiale crittografico, e scade? Entrambe le risposte possono andare bene, purché il fornitore sappia quale delle due vale.
In Speak-Y la condivisione in team è disponibile nell'app per macOS. Per creare uno spazio di lavoro serve almeno il piano Pro, mentre i membri del team entrano gratuitamente con qualsiasi piano. La pagina di Speak-Y Teams mostra come appaiono i canali condivisi nell'uso quotidiano, e perché gli appunti delle riunioni hanno bisogno della cifratura end-to-end spiega perché la trascrizione deve avvenire sul proprio dispositivo perché tutto questo sia possibile.
FAQ
Come può un team condividere file cifrati end-to-end se il server non può leggerli?
Ogni elemento condiviso viene cifrato con una propria chiave casuale, e quella chiave viene bloccata con una chiave del canale. La chiave del canale viene poi sigillata separatamente per ciascun membro con la sua chiave pubblica. Il server conserva solo queste copie sigillate: può consegnarle alle persone giuste, ma non può aprirne nessuna.
Che cosa succede alle chiavi di cifratura quando qualcuno viene rimosso da un canale del team?
In un'architettura che applica la rimozione a livello crittografico, il server elimina la copia della chiave del canale della persona rimossa, e l'app di un membro rimasto genera una nuova versione della chiave e la sigilla solo per chi resta. Gli elementi più vecchi vengono poi bloccati di nuovo sotto la nuova versione. Speak-Y Teams funziona così; alcuni prodotti noti si limitano a revocare l'accesso al server e mantengono le stesse chiavi.
Un membro rimosso dal team può ancora leggere ciò che era stato condiviso prima?
Tutto ciò che la persona ha già aperto, scaricato o copiato resta a lei. Nessuno schema di cifratura può riprendersi un testo in chiaro che è già passato sullo schermo di qualcuno. La rotazione delle chiavi protegge ciò che viene condiviso dopo la rimozione e impedisce alla vecchia chiave di aprire i contenuti scaricati dal server in seguito.
Che cosa succede se un membro del team dimentica la password in uno spazio di lavoro cifrato end-to-end?
Il fornitore non può ripristinare l'accesso, perché non ha mai detenuto le chiavi. Speak-Y risolve il problema con un Recovery Kit: un file che il proprietario salva quando crea lo spazio di lavoro e che permette di riemettere le chiavi dei canali a un membro che ha impostato una nuova password. Il Kit non copre le registrazioni personali di nessuno.
Un link di invito a uno spazio di lavoro cifrato è un dato sensibile?
Può esserlo. In Speak-Y il link di invito contiene la chiave dello spazio di lavoro nella parte dell'URL dopo il #, che browser e app non inviano mai al server. Gli inviti sono monouso e scadono, e la rimozione di un membro fa ruotare la chiave dello spazio di lavoro, ma finché non viene usato il link va trattato come una password.