Каналы для встреч в команде: кто что видит и как их настроить
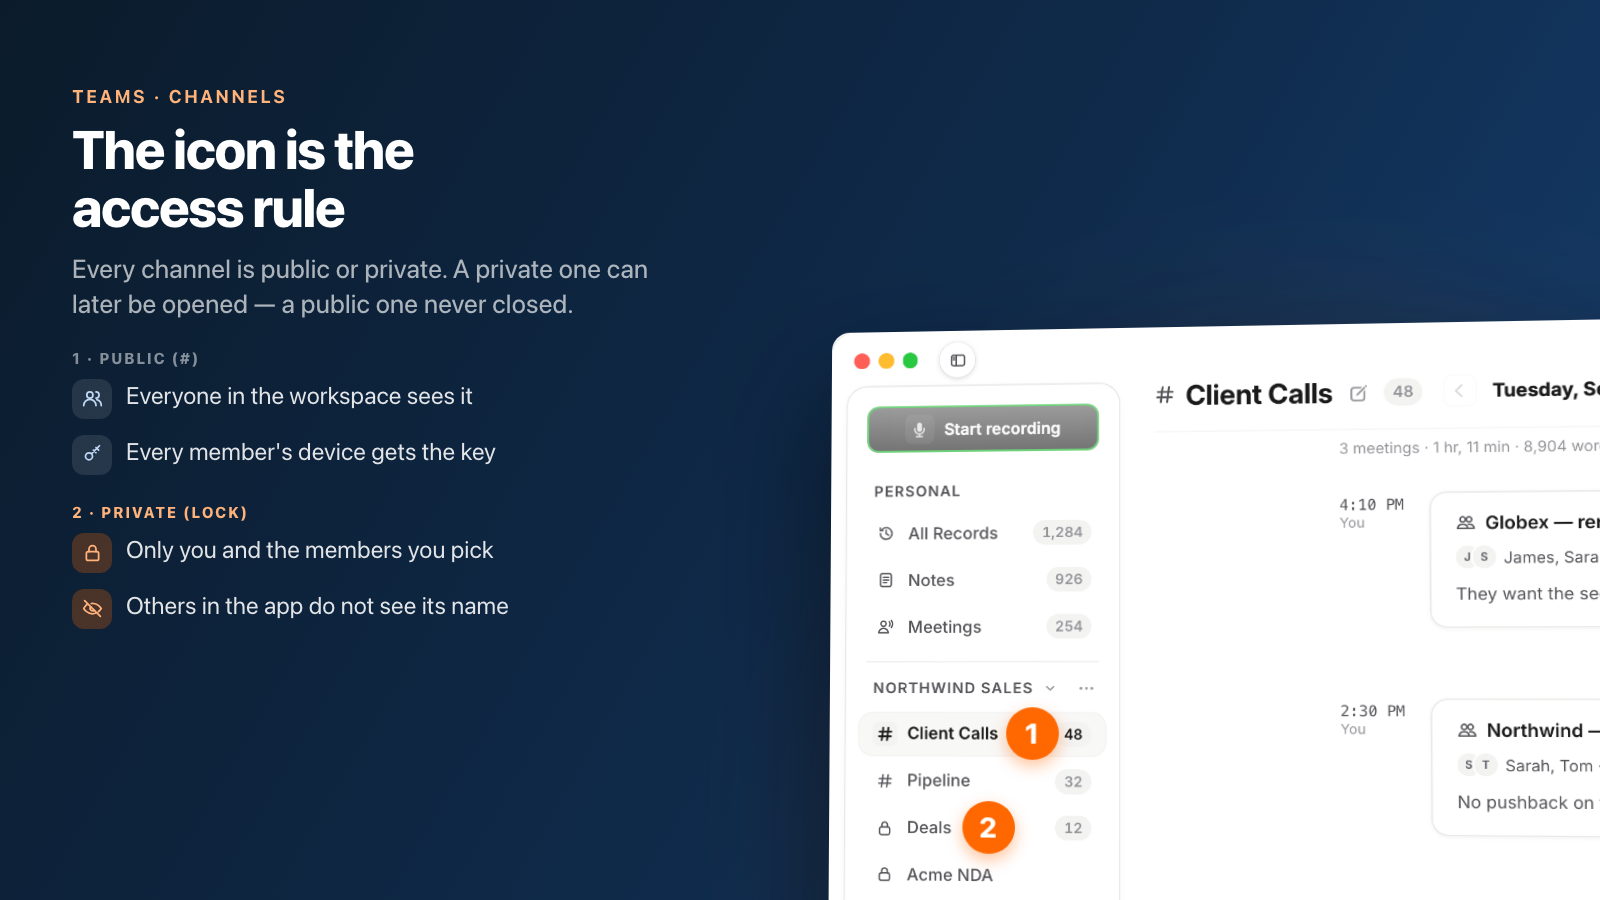
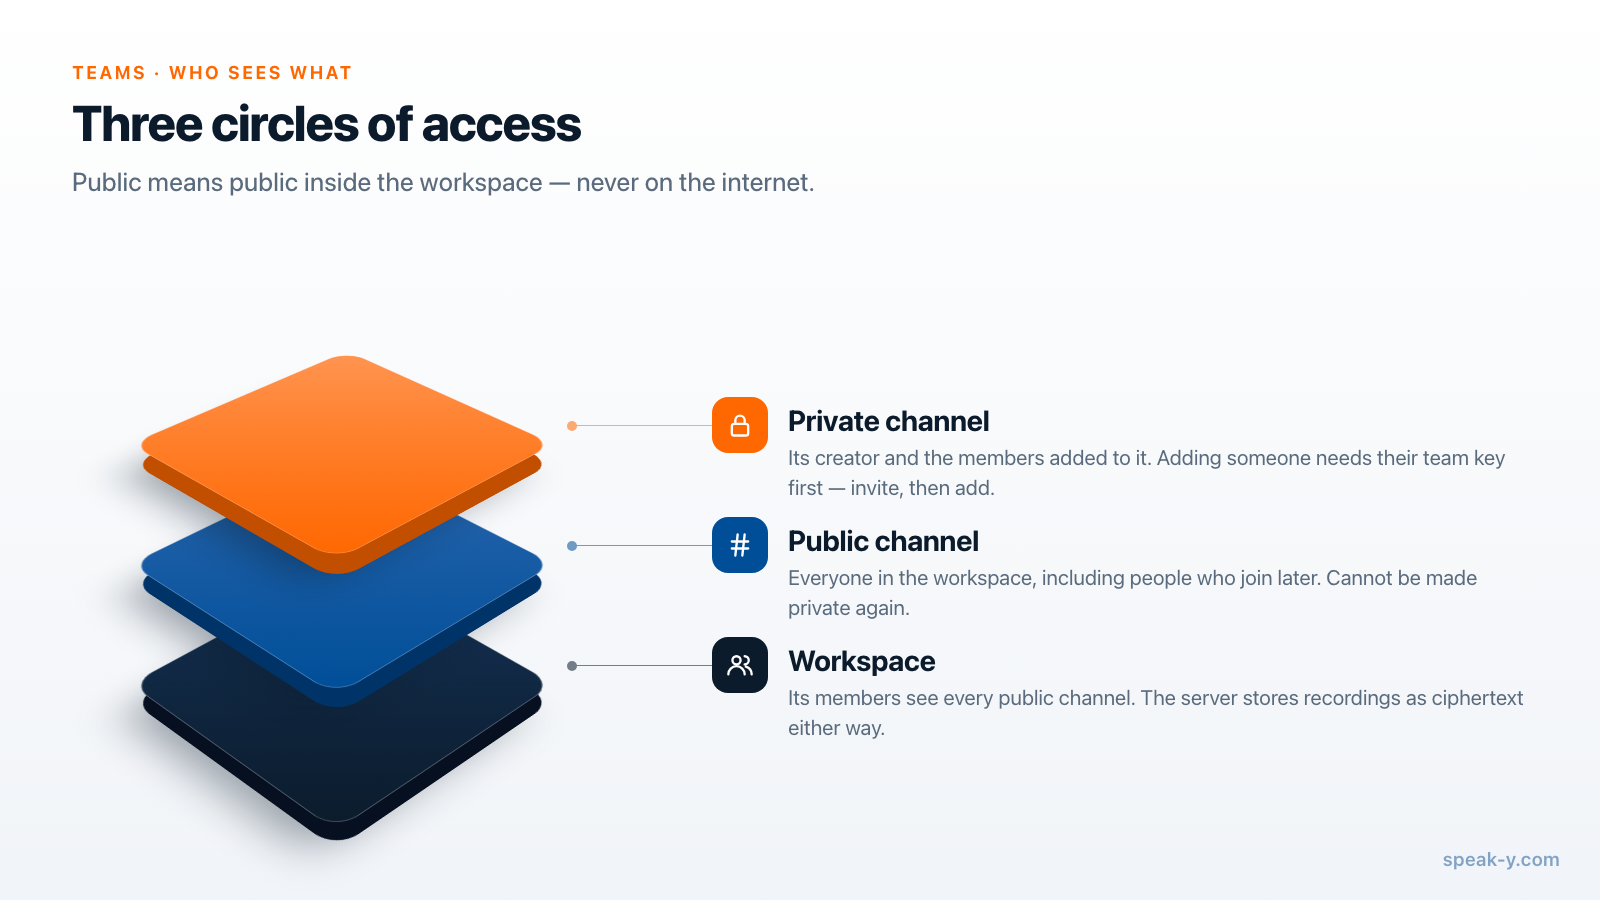
В воркспейсе Speak-Y каждый канал либо публичный, либо приватный, и этот выбор определяет, кто сможет читать встречи внутри. Публичный канал, отмеченный #, видят все в воркспейсе. Приватный канал, отмеченный замком, видят только его создатель и те, кого он добавил, — в приложении остальные участники воркспейса, включая владельца, не видят даже его названия, не говоря уже о записях.
Практический совет умещается в три строки. По умолчанию делайте каналы публичными, чтобы решения можно было найти. Делайте канал приватным, только если можете назвать людей, которые не должны его читать. И решайте до того, как делиться, потому что одно направление необратимо: публичный канал никогда не станет приватным.
В этом руководстве — что означает каждый тип, кто что может менять и какие ошибки доступа команды совершают чаще всего. Описано приложение для macOS по состоянию на 30 сентября 2026 года; если воркспейса у вас ещё нет, начните с настройки командного воркспейса.
Публичный и приватный: точные определения
Когда вы создаёте канал — Новый канал в меню ⋯ воркспейса, — окно предлагает два типа с короткими определениями из самого приложения:
- Публичный — «Виден всем в воркспейсе (#).» Ключ канала получает устройство каждого участника, включая тех, кто вступит в воркспейс позже.
- Приватный — «Виден только вам и выбранным участникам. Владелец воркспейса может восстановить доступ через Recovery Kit.» Участников вы выбираете в разделе «Кто увидит канал» при создании, а позже добавить новых может любой из них.
Оба типа одинаково защищены сквозным шифрованием. «Публичный» значит публичный внутри воркспейса, а не в интернете: сервер хранит записи канала в виде шифротекста и не может их прочитать ни в том, ни в другом случае. Разница в том, на устройствах каких коллег лежит ключ. Для каждого канала, публичного или приватного, есть ещё одна копия — Recovery Kit воркспейса, файл, который владелец сохранил при создании воркспейса. Он нужен, чтобы участник, сбросивший пароль, мог вернуть свои каналы, и именно поэтому Kit должен храниться там же, где команда держит самые чувствительные секреты.
В боковой панели тип видно по значку: # у публичного, замок у приватного.
Кто что может
У каналов немного действий, и каждое ограничено по-своему. Большинство из них открывается в окне Настройки канала — правый клик по каналу в боковой панели — или через карандаш в заголовке канала.
| Действие | Кто может |
|---|---|
| Создать публичный канал | Владелец воркспейса или администратор |
| Создать приватный канал | Любой участник |
| Переименовать канал | Любой, у кого есть ключ канала |
| Добавить людей в приватный канал | Любой, у кого есть его ключ |
| Исключить человека из приватного канала | Создатель канала |
| Сделать приватный канал публичным | Создатель канала |
| Сделать публичный канал приватным | Никто — это невозможно |
| Удалить канал | Владелец или администратор, и только если канал пуст |
| Выйти из приватного канала | Любой его участник, кроме создателя |
Две строки стоят отдельного пояснения. Переименование привязано к ключу, а не к роли, потому что название канала само шифруется на вашем устройстве — «сервер его не увидит». А удалить можно только пустой канал: «Удалить можно только пустой канал. Если внутри есть записи, сначала удалите их.» Это защита от случайного удаления встреч за целый год.
Каналы, которыми действительно пользуются
Канал стоит создавать, если кто-то потом будет искать его встречи. Держатся те структуры, что построены вокруг поиска:
- По клиенту или аккаунту — «Acme», «Northwind». Звонки продаж и customer success — именно те встречи, которые ищут спустя месяцы.
- По проекту или продуктовой области — для инженерных встреч и встреч по планированию, чьи решения переживают спринт.
- По регулярному формату — еженедельное планирование, архитектурное ревью, разборы инцидентов.
Каналы, повторяющие оргструктуру («Маркетинг», «Разработка»), обычно превращаются в свалку: туда подходит любая встреча, и ничего нельзя найти. Подробнее — в статье как превратить встречи в базу знаний команды.
Приватные каналы — для короткого списка, который можно назвать поимённо: руководство, сделка под NDA, найм на конкретную позицию, всё, что касается работы одного человека. Если вы не можете сказать, кто не должен это читать, канал, скорее всего, стоит сделать публичным.
Ошибки доступа, которые трудно исправить
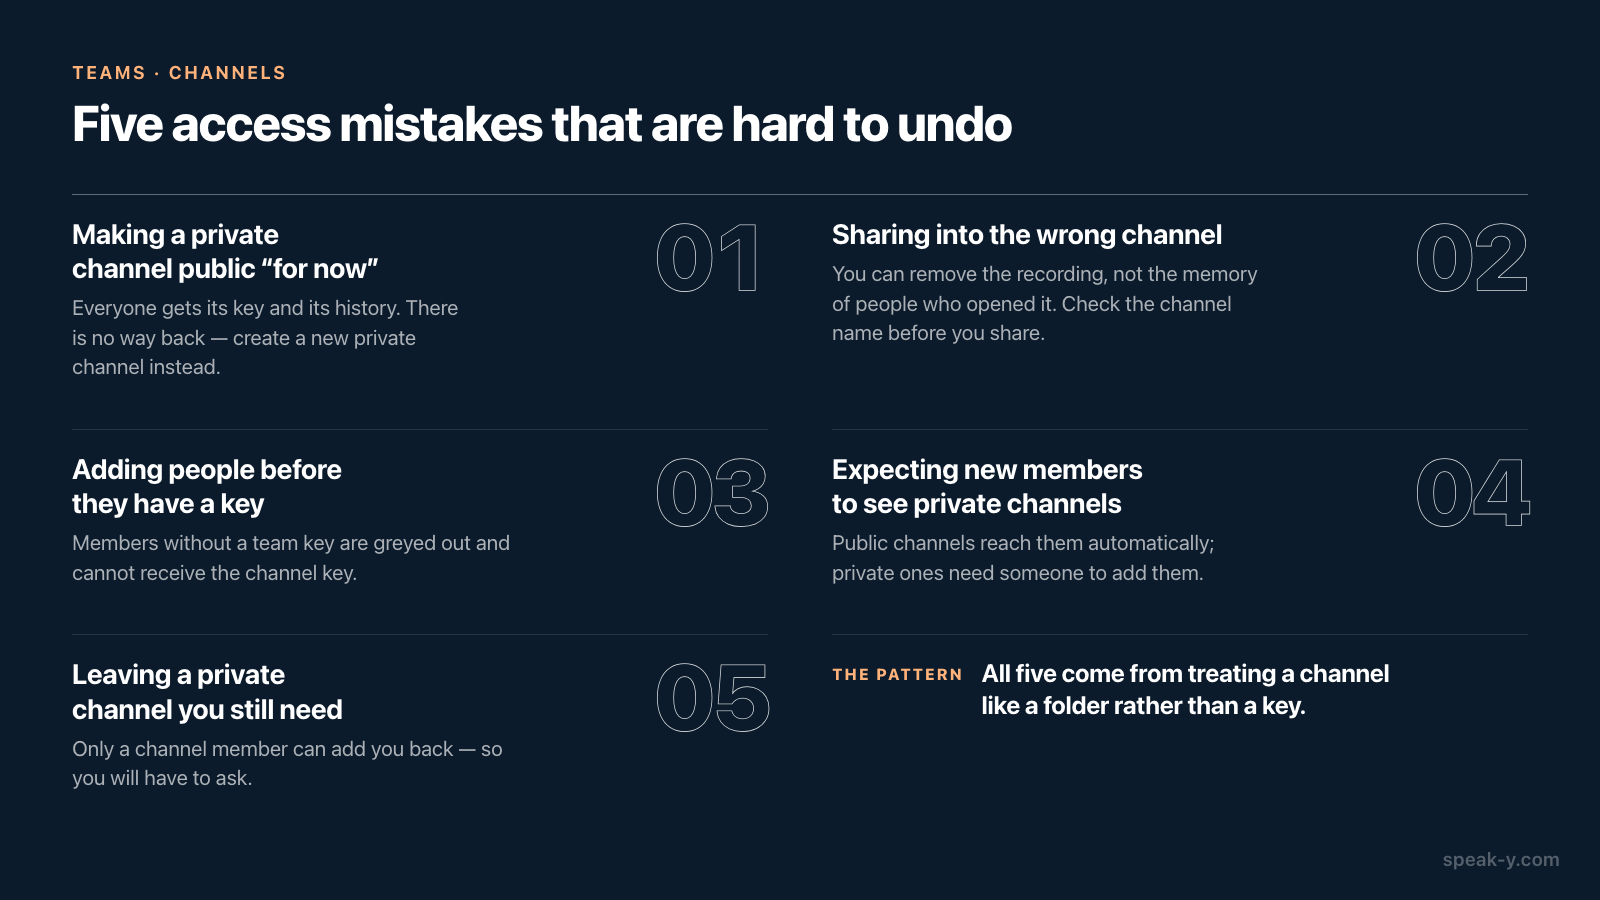
Большинство ошибок с каналами обходятся дёшево. Эти пять — нет, и все они возникают, когда канал воспринимают как папку, а не как ключ.
- Сделать приватный канал публичным «на время». Ключ получают все в воркспейсе, и «уже опубликованные здесь записи станут им доступны». Вернуть всё обратно Speak-Y не даст: «Публичный канал нельзя сделать приватным: его история уже доступна всему воркспейсу.» Вместо этого создайте новый приватный канал.
- Поделиться не в тот канал. Убрать запись из канала можно в любой момент, но не из памяти тех, кто её уже открыл. Проверяйте название канала в меню В канал — именно поэтому оно показано как воркспейс / канал.
- Добавить людей в приватный канал до того, как у них появился командный ключ. В списке есть только участники воркспейса, а тот, кто ещё не задал пароль шифрования, отображается серым с пометкой «ещё не активировал шифрование» и не может получить ключ. Сначала пригласите, потом добавляйте.
- Ждать, что новый участник увидит старые приватные каналы. Не увидит, пока его кто-нибудь не добавит. Публичные каналы приходят к нему автоматически; приватные — это решение, которое кто-то должен принять.
- Выйти из приватного канала, который ещё нужен. «Вернуть вас сможет только участник канала.» Это значит — просить.
Когда человек уходит
Исключение человека из воркспейса — это делает владелец или администратор на странице воркспейса — немедленно отзывает его доступ. В приватном канале создатель канала может также исключить его из списка участников: «Ключ канала будет заменён, доступ к записям пропадёт.» Ротация защищает то, чем делятся с этого момента; то, что человек уже прочитал на своём устройстве, вне досягаемости любого инструмента — это честный предел любой зашифрованной системы. Пошагово это разобрано в статье исключение участника: что он теряет и что у него остаётся, а в статье как устроен командный обмен со сквозным шифрованием объясняется, почему ротация работает именно так.
Коротко
По умолчанию — публичные каналы, построенные вокруг того, что люди будут искать. Делайте канал приватным, когда можете назвать, кто не должен его читать, и добавляйте людей после того, как они вступили в воркспейс. Считайте «сделать публичным» необратимым — потому что так и есть.
Когда каналы настроены, поделиться встречей — один клик: что именно получат коллеги, описано в статье как поделиться встречей в командном канале, а общий обзор — на странице Teams.
FAQ
Чем публичный канал отличается от приватного в Speak-Y?
Публичный канал, отмеченный #, виден всем в воркспейсе, и его ключ получает устройство каждого участника. Приватный канал, отмеченный замком, виден только его создателю и добавленным им участникам; в приложении остальные в воркспейсе не видят ни его названия, ни записей — даже владелец. Единственное исключение — Recovery Kit воркспейса: с его помощью ключ приватного канала можно заново выдать участнику, который сбросил пароль.
Можно ли потом сделать публичный канал приватным?
Нет. История публичного канала уже есть у всех в воркспейсе, поэтому Speak-Y не даёт сделать его приватным. Выход — создать новый приватный канал и делиться чувствительными встречами там. В обратную сторону можно: создатель приватного канала может сделать его публичным, и тогда ключ получит каждый участник.
Кто может создавать и удалять каналы в воркспейсе Speak-Y?
Приватный канал может создать любой участник; публичные каналы создают владелец воркспейса или администратор. Удалить канал могут только владелец или администратор, и только пустой — записи, которые в нём остались, нужно сначала удалить.
Как исключить человека из приватного канала?
Создатель канала открывает «Настройки канала», нажимает минус рядом с человеком в списке участников и подтверждает «Исключить». Ключ канала заменяется, и исключённый участник теряет доступ ко всем записям этого канала. Любой другой участник может выйти из приватного канала сам.
Почему новый коллега видит «Ждём ключ доступа к каналу»?
Ключи каналов передаются от устройства к устройству в запечатанном виде: сервер может их переслать, но не может открыть. Участник, вступивший после создания канала, получает его ключ, когда страницу воркспейса открывает участник, у которого ключ уже есть. До этого канал показан как ожидающий — ничего не сломано.