Van incidentcall naar postmortem-concept: markeer de tijdlijn live
Het traagste deel van een postmortem is niet de analyse. Het is de tijdlijn: een uur scrollen door de incidentchat, de pagingtool en ieders geheugen om uit te zoeken wanneer de SEV-2 werd uitgeroepen, wanneer de rollback begon en wie als eerste "connection pool" zei. Tegen die tijd is de formulering afgezwakt en is de volgorde van gebeurtenissen een reconstructie.
Er is een kortere weg. Neem de incidentcall op, laat de notulist op een sneltoets drukken telkens wanneer iets in de postmortem hoort — Timeline, Cause of Action — en vraag na de call een AI-assistent om op basis van die markeringen een concept-postmortem te schrijven. Elke markering bevat haar tijdstip en de zin waarop ze is vastgepind, dus het concept begint met een tijdlijn in plaats van een leeg vel. Wat de opname niet kan bevatten — grafieken, logs, alerttijden — voegt u nog steeds zelf toe.
Deze gids volgt de macOS-app van Speak-Y, gecontroleerd op 15 oktober 2026, en is bedoeld voor een on-call engineer of SRE-team dat vergaderingen al in een werkruimte deelt. Hebt u die nog niet, richt er dan eerst een in.
Waarom is de tijdlijn het moeilijkste deel van een postmortem?
Beide veelgebruikte naslagwerken zetten de tijdlijn centraal. Het hoofdstuk over postmortemcultuur in het SRE-boek van Google vraagt om blameless postmortems — gericht op wat het systeem toeliet, niet op wie een fout maakte. Het openbare postmortemsjabloon van PagerDuty (gecontroleerd op 15 oktober 2026) heeft een Timeline-sectie in UTC: wanneer de bijdragende factor begon, wanneer de page uitging, wanneer de statuspagina werd bijgewerkt, elke belangrijke actie en wanneer het incident eindigde.
Het probleem is wanneer die tijdlijn wordt geschreven. Er gaan drie dingen mis:
- Het geheugen rondt de tijden af. "Rond half" is prima voor een verhaal en nutteloos om de tijd tot mitigatie te meten.
- De volgorde vlakt af. Een rollback die werd geprobeerd, afgebroken en opnieuw geprobeerd, wordt "we hebben teruggedraaid".
- De redenering verdwijnt. De chat toont de commando's die zijn uitgevoerd, niet de zin die uitlegde waarom.
Een opname bewaart alle drie; de markeringen maken de juiste minuten vindbaar.
Eén keer instellen: drie notitietypes en een kanaal Incidents
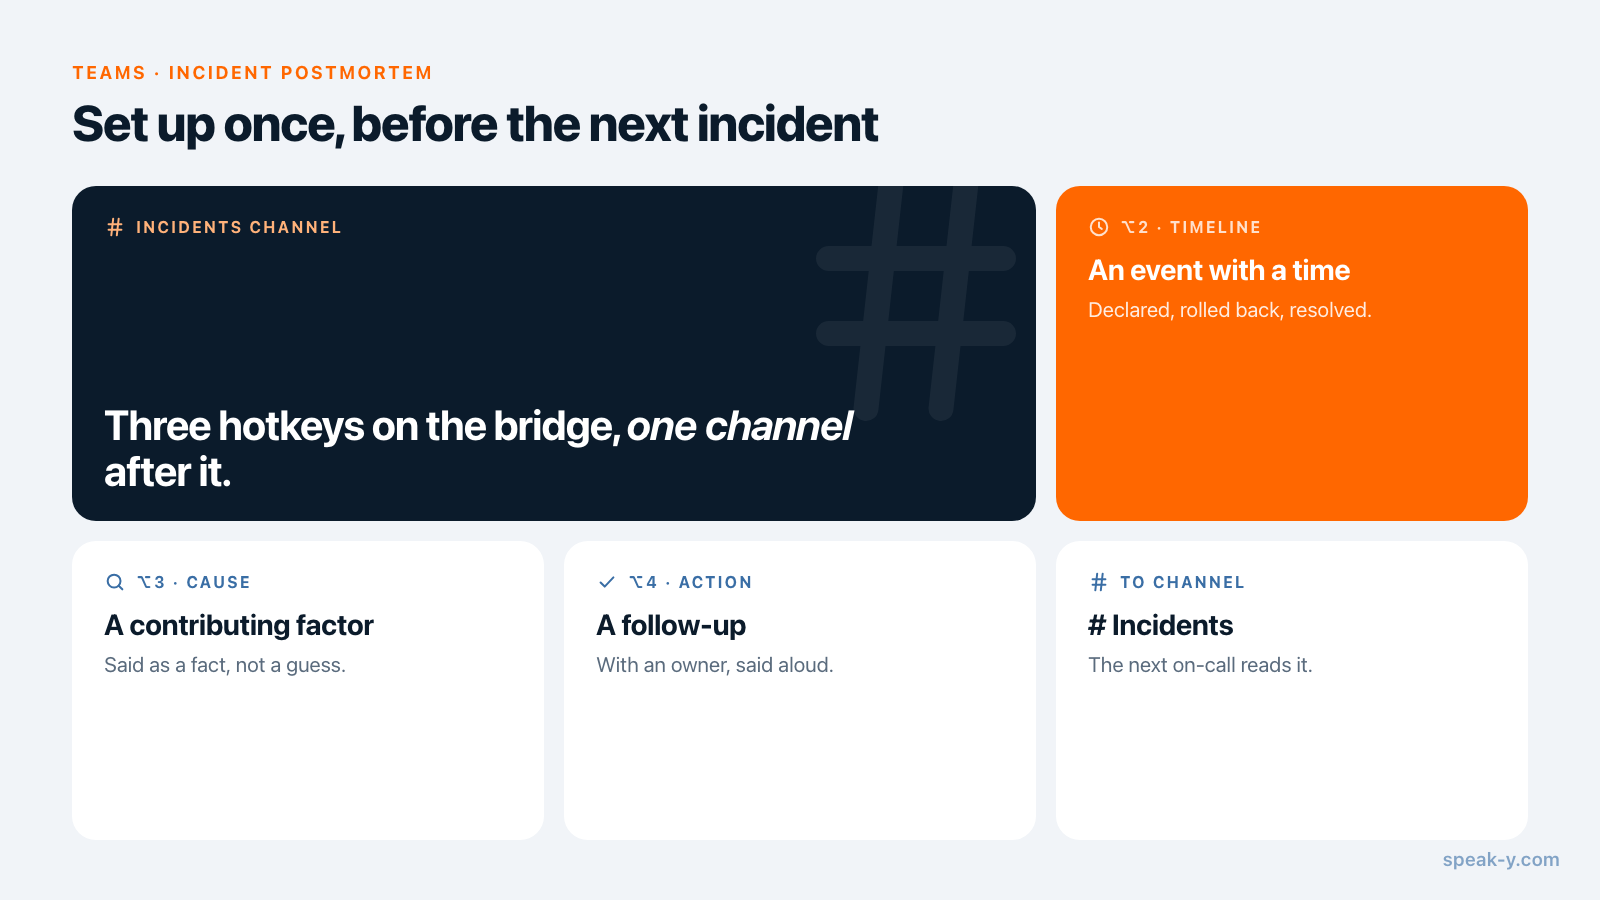
De markeringen. Speak-Y wordt geleverd met één notitietype, Moment markeren op ⌥1. Voeg er drie van uzelf aan toe in Instellingen → Notities: klik op Notitietype toevoegen, typ Timeline in Naam van type, klik op Opslaan, daarna op Sneltoets instellen en druk op ⌥2. Herhaal dit voor Cause op ⌥3 en Action op ⌥4. Iedereen die een incident zou kunnen opnemen doet dit één keer, met dezelfde namen.
- Timeline — een gebeurtenis met een tijdstip: uitgeroepen, gepaged, teruggedraaid, hersteld, opgelost.
- Cause — een bijdragende factor, uitgesproken als feit: "de pool stopt bij 20".
- Action — een vervolgactie met een eigenaar: "Sam voegt de alert vóór vrijdag toe".
Het kanaal. Kies in het menu ⋯ van de werkruimte New channel en noem het Incidents. Een openbaar kanaal past bij de meeste engineeringteams: de volgende on-call engineer leest eerdere incidenten zonder om toegang te hoeven vragen. Houd beveiligingsincidenten en alles wat klantgegevens raakt in een apart privékanaal; de afweging wordt behandeld in wie ziet wat in vergaderkanalen.
Tijdens de call: zeg het, druk dan op de toets
Wanneer de incidentcall begint, wijst de incident commander een notulist aan, en de notulist start in Speak-Y een vergaderopname. Er neemt geen bot deel aan de call: Speak-Y neemt de microfoon en het geluid van de call op de Mac van de notulist op, dus het werkt hetzelfde in Zoom, Google Meet, Teams of een Slack-huddle. Laat iedereen weten dat de call wordt opgenomen; de regels verschillen per land en staan in is het legaal om vergaderingen op te nemen.
De markeringen werken het best wanneer de gebeurtenis eerst als volledige zin wordt uitgesproken:
Ik roep SEV-2 uit. Checkout geeft 502's op ongeveer een derde van de requests.
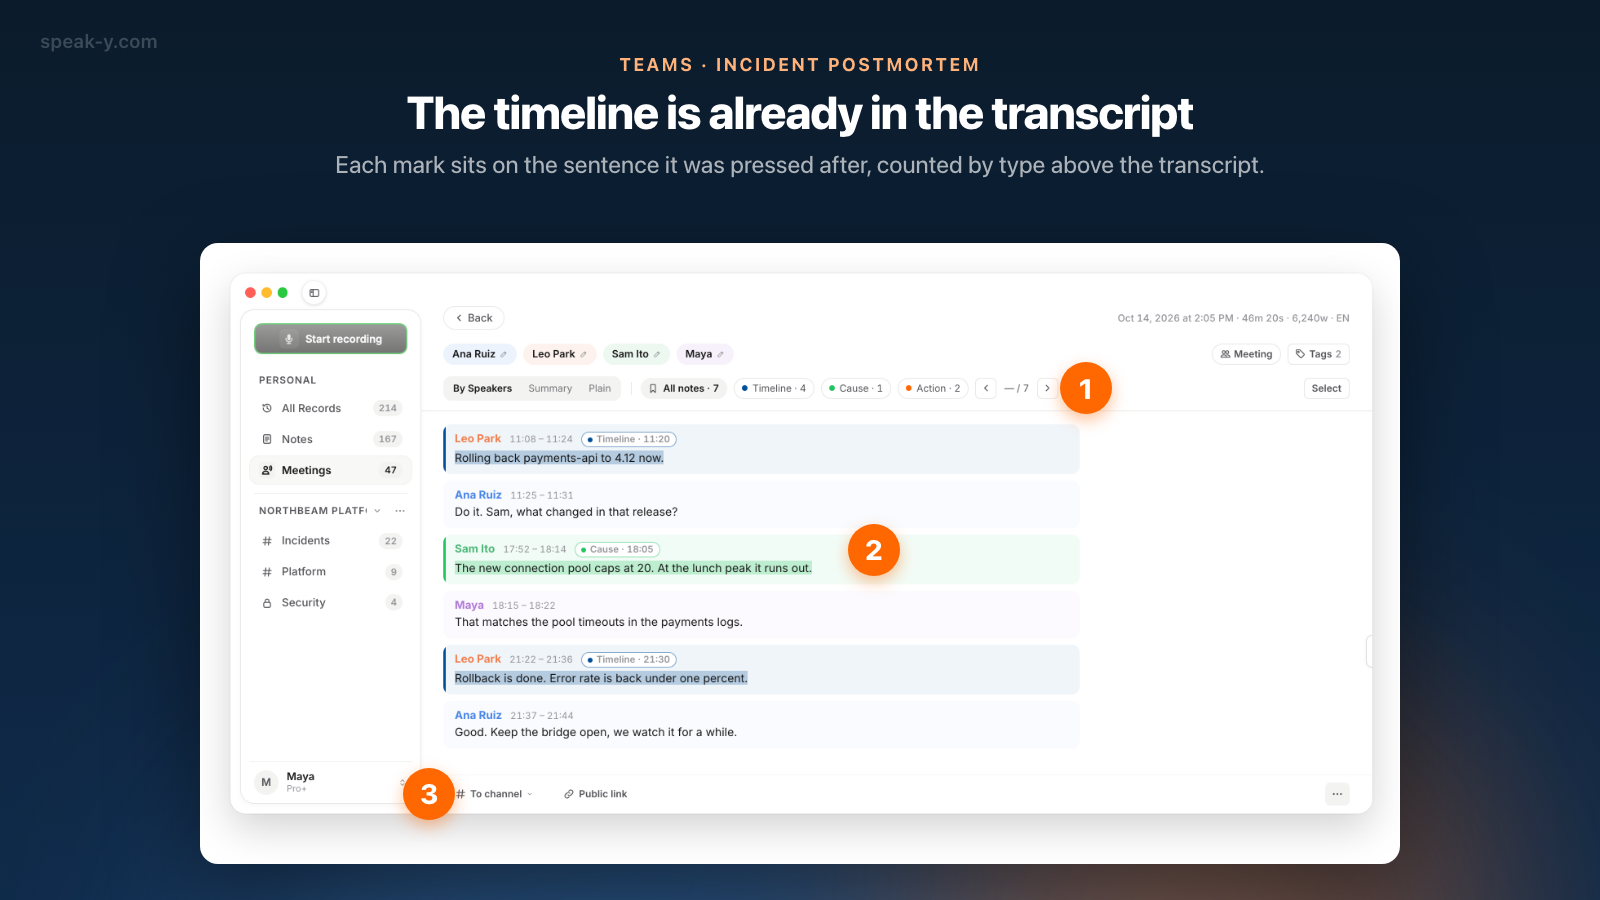
Daarna drukt de notulist op ⌥2. Speak-Y pint een markering Timeline vast op de laatste 15 seconden van de transcriptie, in de kleur van het type. Er wordt niets getypt, en de belapp kan op de voorgrond blijven: de sneltoetsen werken vanuit elke app. De markeerknoppen naast de opnamepil doen hetzelfde met een klik, en ze zijn onzichtbaar tijdens het delen van het scherm, dus een gedeeld dashboard wordt niet onderbroken.
Hardop zeggen "rollback is klaar, foutpercentage onder één procent" is ook een statusupdate die de hele call hoort — en dat is het moment waarop iemand zegt "in eu-west niet".
Na de call: namen, tags, delen
Vijf minuten zodra de transcriptie klaar is:
- Geef de sprekers een naam. Klik onder Per spreker op een chip Speaker 2 en typ de naam. In een postmortem staat "Leo startte de rollback", niet "Speaker 3".
- Tag de opname. Klik op Tags en voeg
incidenttoe plus de ID van het incident, zoalsinc-2041. Aan de ID herkent de assistent de juiste call. - Controleer de markeringen. De chips boven de transcriptie tellen ze: Alle notities · 7, Timeline · 4, Cause · 1, Action · 2. Een moment dat niemand heeft gemarkeerd, kan nog worden gemarkeerd tijdens het terugluisteren: de balk onder de speler heeft een knop voor elk notitietype.
- Deel het. Druk onder de transcriptie op To channel en kies Incidents. De transcriptie met namen en tijdstempels, de AI-samenvatting en de actiepunten gaan het kanaal in, end-to-end versleuteld; de audio blijft op uw Mac.
- Toon de markeringen, als het team ze moet zien. Markeringen zijn standaard privé. Klik boven de transcriptie op de chip Privé en kies Tonen in # Incidents — kanaalleden zien ze.
Wat er precies naar het kanaal gaat, staat in een vergadering delen in een teamkanaal.
De postmortem opstellen met een AI-assistent
Verbind Claude, ChatGPT of Cursor met de Speak-Y MCP-server — één klik op Verbinden in Instellingen → Integraties, gratis in elk abonnement — en vraag:
Stel op basis van mijn markeringen een concept-postmortem op voor INC-2041. Zet de tijdlijn in UTC, zet oorzaken en actiepunten apart, en geef bij elke regel de offset in de opname, zodat ik het kan controleren.
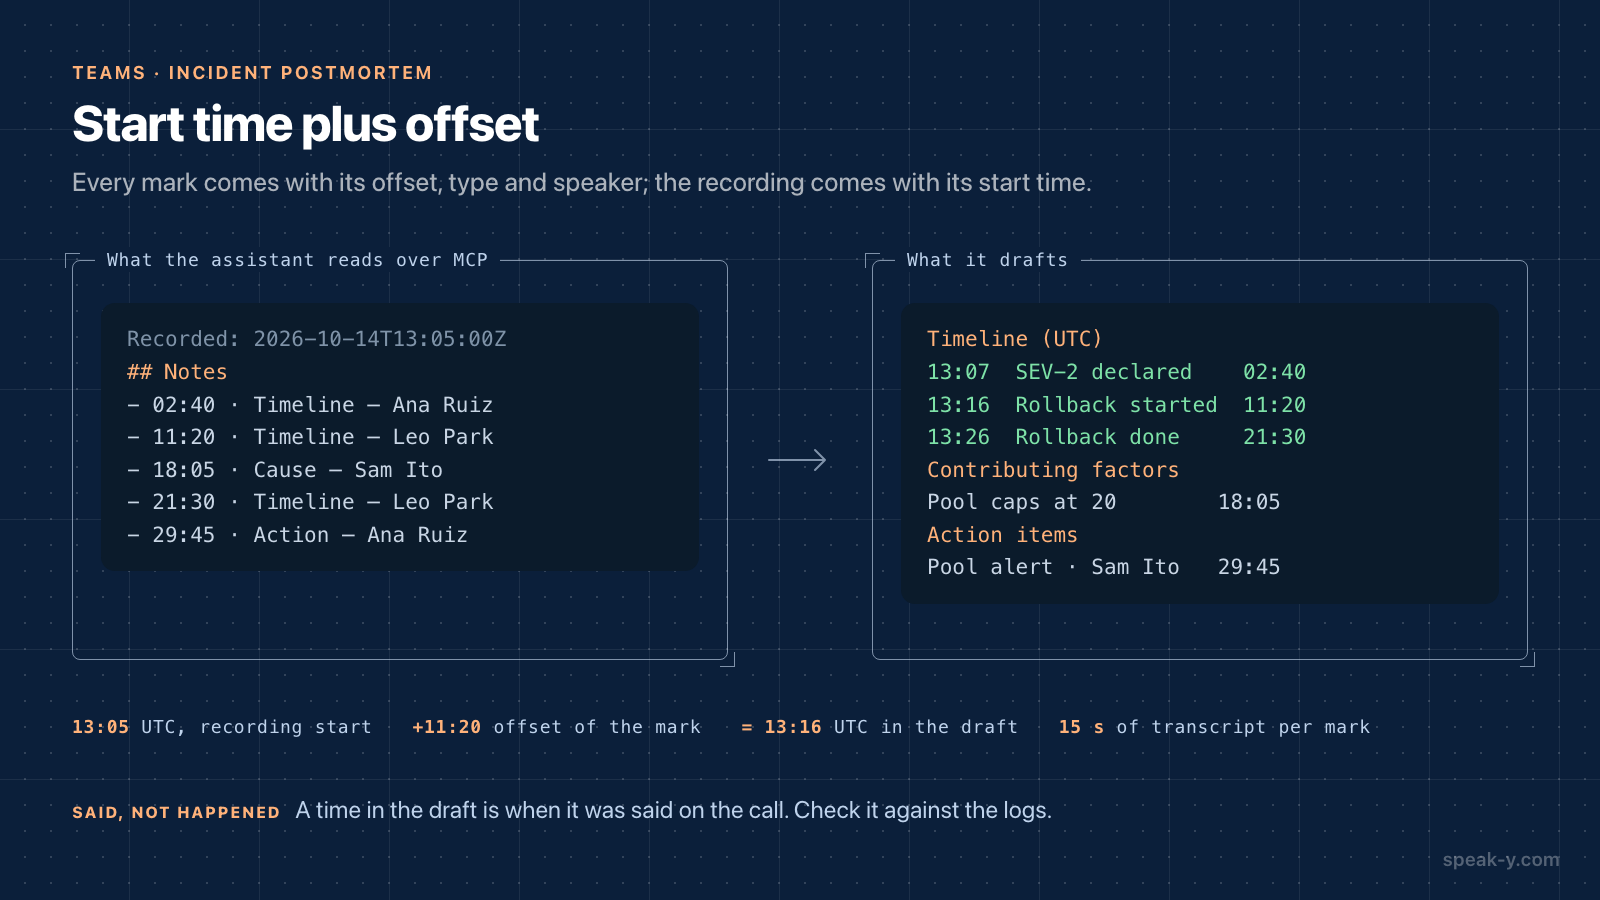
De assistent vindt de opname aan de hand van de tag en leest haar. Naast de transcriptie geeft Speak-Y de markeringen als lijst mee: elk met haar offset, type, spreker en de eerste woorden van de zin waarop ze is vastgepind, zoals "18:05 · Cause — Sam Ito: de nieuwe connection pool stopt bij 20". De transcriptie begint ook met de starttijd van de opname, dus de assistent kan "11:20 in de call" omzetten naar "13:16 UTC".
Het concept komt terug in de vorm van uw sjabloon: markeringen Timeline als tijdlijn, markeringen Cause als bijdragende factoren, markeringen Action als vervolgacties. De assistent leest de kopie op uw Mac, maar zijn model draait in de cloud, dus de tekst gaat naar die leverancier — lokale versus cloud-MCP legt uit wat dat betekent voor een beveiligingsincident.
Wat het concept niet kan weten
Het concept is een vertrekpunt, en het is maar over één ding betrouwbaar: wat er in de call werd gezegd, en wanneer. Voordat het een postmortem wordt:
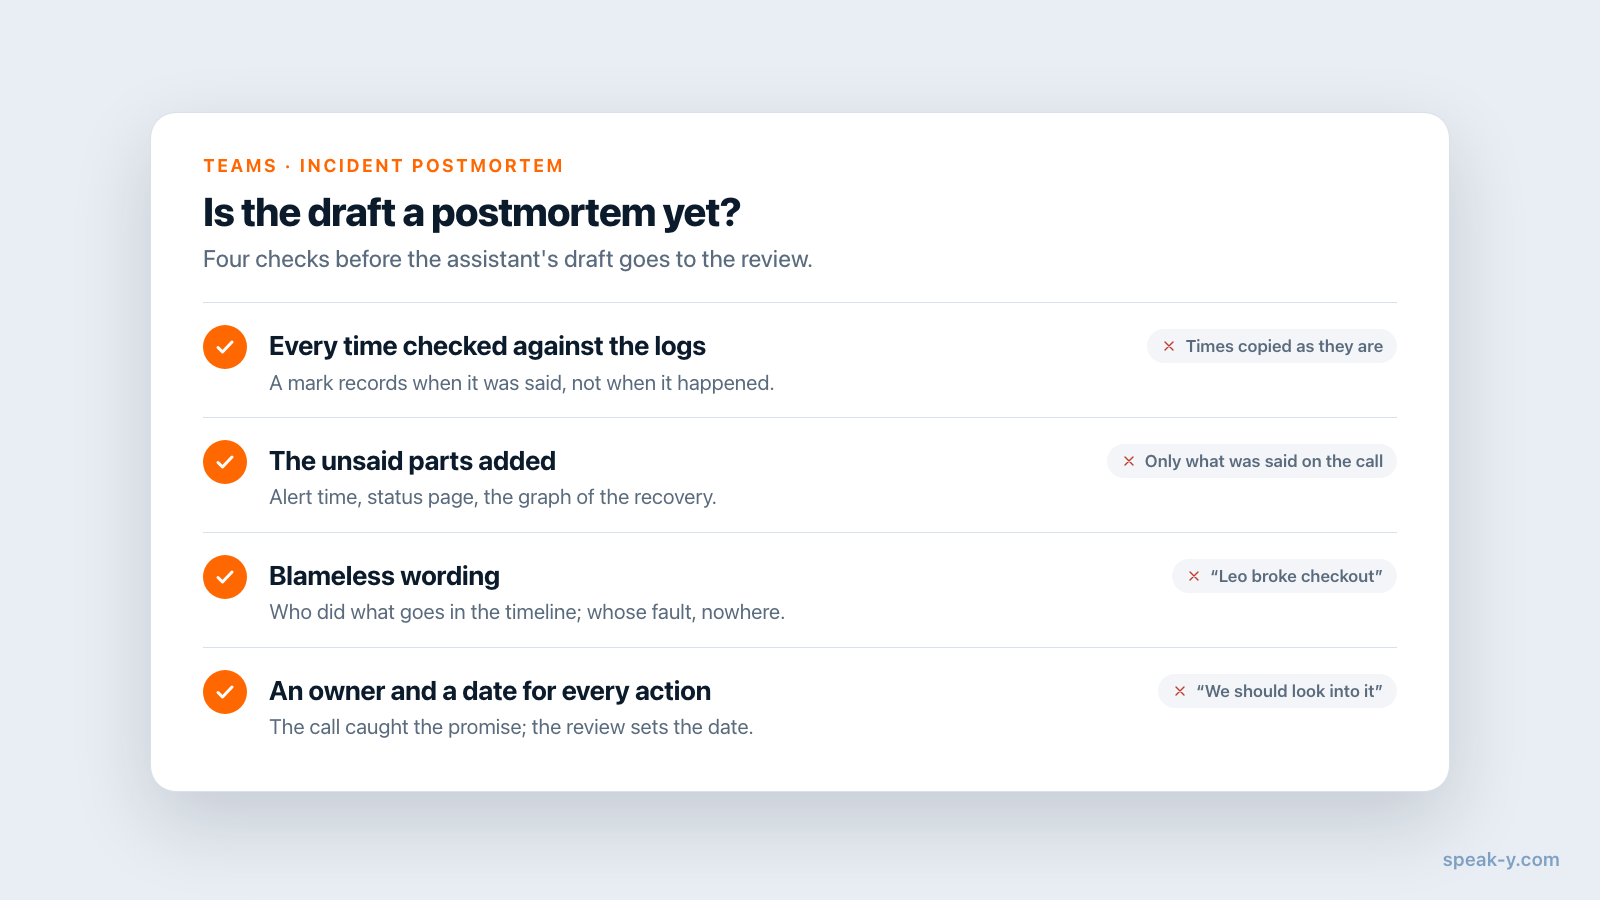
- Controleer elke tijd aan de hand van de logs. Een markering Timeline legt vast wanneer iemand zei dat de rollback klaar was, en dat kan minuten na het werkelijke einde zijn.
- Voeg toe wat nooit werd gezegd. Wanneer de alert afging, wanneer de statuspagina veranderde, de grafiek die het herstel liet zien — dat komt uit uw pagingtool, statuspagina en dashboards.
- Houd het blameless. Een transcriptie citeert mensen. "Leo heeft de wijziging uitgerold" hoort in de tijdlijn; wiens schuld het was, hoort nergens.
- Geef elke actie een eigenaar en een datum. De markeringen Action vangen op wat in de call werd beloofd; afspreken wie en wanneer is de taak van de review.
De opname vervangt het archeologische graafwerk, niet het onderzoek.
Grenzen en kosten
- Lengte. Gecontroleerd op speak-y.com op 15 oktober 2026: Free stopt een vergaderopname na 30 minuten, Pro ($10 per maand) na 60, Pro+ ($15) en Max ($30) na vier uur. Een lang incident met Pro betekent een tweede opname.
- Eén opnemer. Markeringen horen bij de opname van degene die ze heeft gezet. Twee mensen die dezelfde call opnemen, leveren twee halve tijdlijnen op.
- Kanalen op de Mac. Werkruimtes en kanalen zitten in de macOS-app. Voor het aanmaken van een werkruimte is Pro of hoger nodig; teamgenoten sluiten gratis aan met elk abonnement.
In het kort
Drie notitietypes — Timeline, Cause, Action — op ⌥2, ⌥3 en ⌥4. Tijdens de call: de notulist neemt op, spreekt de gebeurtenis hardop uit en drukt op de toets. Daarna: namen, een incidenttag, To channel → Incidents. Dan één vraag aan de assistent, en een concept om aan de hand van de logs te controleren. De Teams-pagina behandelt werkruimtes en kanalen, en actiepunten die echt worden uitgevoerd gaat over het deel na de postmortem: de vervolgacties afronden.
FAQ
Hoe maak ik van een incidentcall een concept voor de postmortem?
Neem de incidentcall op in Speak-Y en laat één persoon op een sneltoets drukken telkens wanneer er iets wordt gezegd dat in de tijdlijn hoort: Timeline voor gebeurtenissen, Cause voor de oorzaak, Action voor vervolgacties. Deel de opname na de call in een kanaal Incidents en vraag een AI-assistent die is verbonden met de Speak-Y MCP-server om op basis van die markeringen een concept-postmortem te schrijven. Het concept somt elke markering op met het tijdstip, de spreker en de gesproken woorden.
Kan de assistent de tijdlijn in UTC zetten?
Ja, met een controle. Elke markering bevat haar offset vanaf het begin van de opname, en de transcriptie die de assistent leest begint met de starttijd van de opname, dus de assistent kan die twee optellen. Het resultaat is het moment waarop iets in de call werd gezegd, niet het moment waarop het in het systeem gebeurde; vergelijk elke regel met uw logs en alertgeschiedenis voordat u publiceert.
Neemt Speak-Y tijdens een incident het scherm, de dashboards of de logs op?
Nee. Speak-Y neemt audio op van de Mac van degene die de opname start: de microfoon en het geluid van de belapp. Grafieken, logregels, het chatkanaal en de tijden uit uw pagingtool staan niet in de opname; link ze of plak ze zelf in de postmortem.
Wie moet tijdens een incidentcall de markeringen zetten?
Eén persoon, meestal de notulist die de incident commander aan het begin aanwijst. Markeringen horen bij de opname van degene die ze heeft gezet, dus één opnemer en één notulist op dezelfde Mac leveren één schone tijdlijn op. Een gemist moment kan achteraf worden gemarkeerd tijdens het terugluisteren van de opname.
Wat kost deze opzet?
De MCP-server is gratis in elk abonnement. Voor het aanmaken van een teamwerkruimte is Pro of hoger nodig, en teamgenoten sluiten gratis aan met elk abonnement. Incidentcalls duren lang: gecontroleerd op speak-y.com op 15 oktober 2026 stopt Free een vergadering na 30 minuten, Pro ($10 per maand) na 60, en Pro+ ($15) en Max ($30) na vier uur.